Проверка эксплуатируемости уязвимостей
Как база эксплуатируемых CVE помогает отличить реальный риск от формальной критичности.
База эксплуатируемых уязвимостей открывается через меню База уязвимостей. В неё входят CVE, которые эксплуатируются в реальных атаках, для которых опубликован эксплойт или PoC, а также CVE, которые по EPSS входят в число самых вероятных целей эксплуатации:
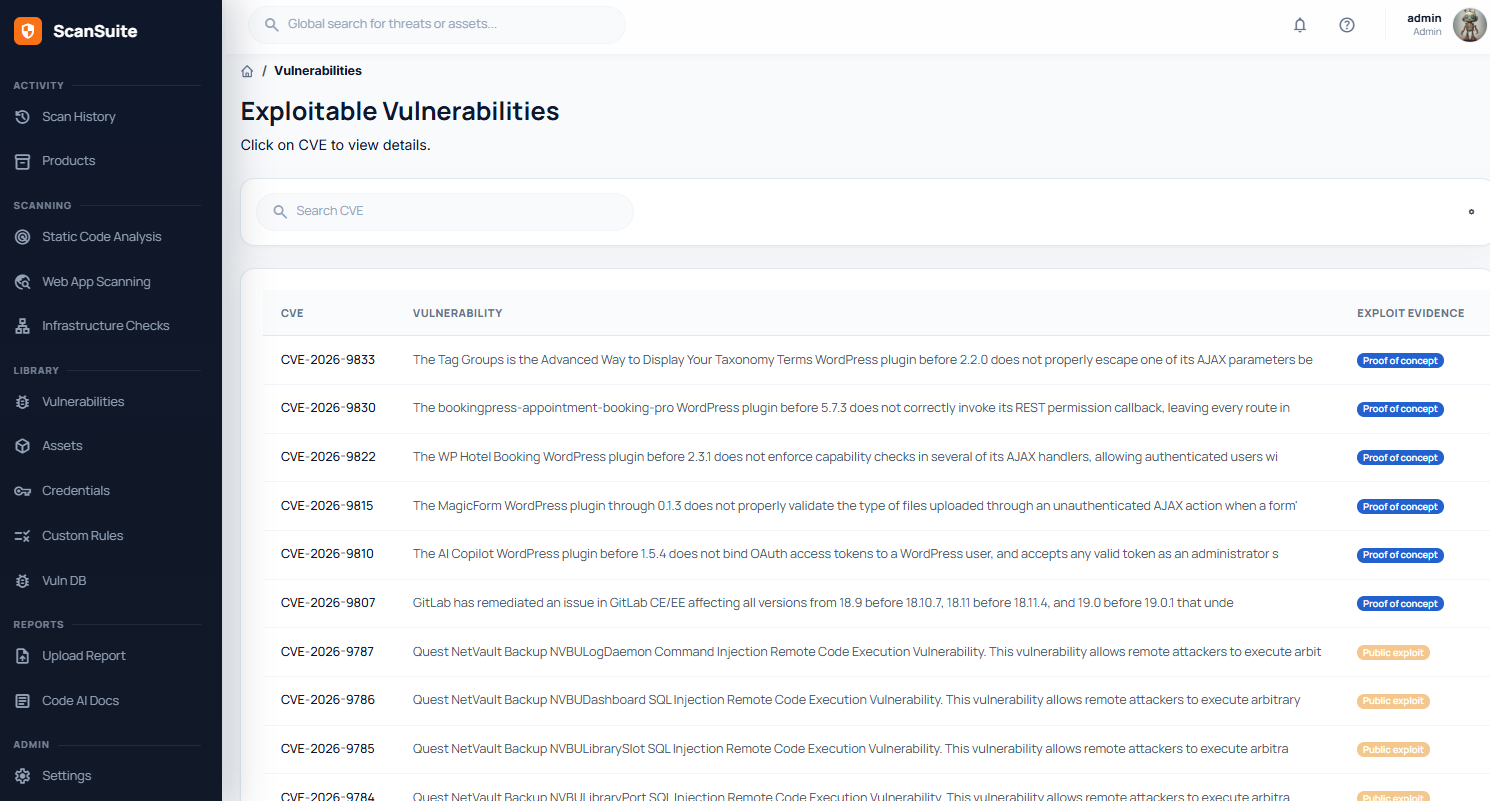
Искать можно по CVE, по продукту с версией или по CWE. Так можно быстро проверить, эксплуатируется ли конкретная CVE, или узнать, какие эксплуатируемые уязвимости затрагивают нужную версию продукта. Подробнее о базе и о том, что ещё к ней обращается, читайте в разделе База эксплуатируемых уязвимостей.
Отчёты сканеров с данными об эксплойтах
ScanSuite дополняет сведениями из этой базы результаты инфраструктурных сканеров (OpenVAS, Nessus, Nuclei, Локальная проверка патчей) и проверки зависимостей (Trivy).
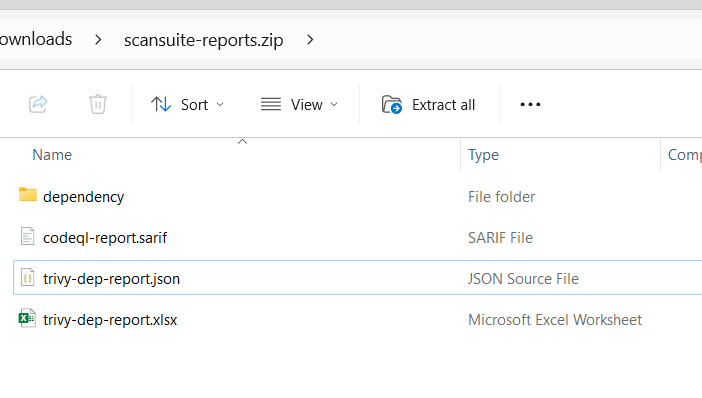
Чтобы посмотреть такие отчёты, скачайте ZIP-архив кнопкой Отчёт в истории сканирований и откройте в нём файлы XLSX, например trivy-dep-report.xlsx:
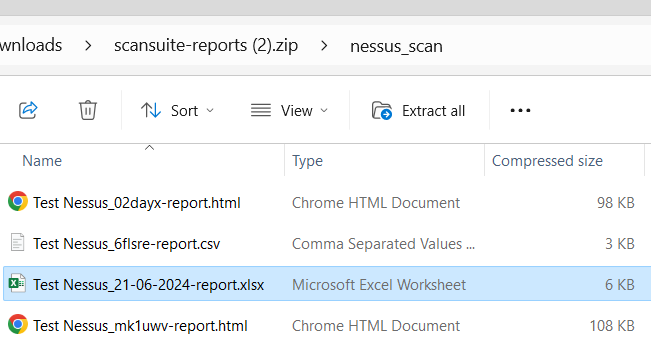
Отчёты Nessus, OpenVAS и Nuclei лежат в папках соответствующих сканеров:
Наличие эксплойта показано в столбце Exploit:
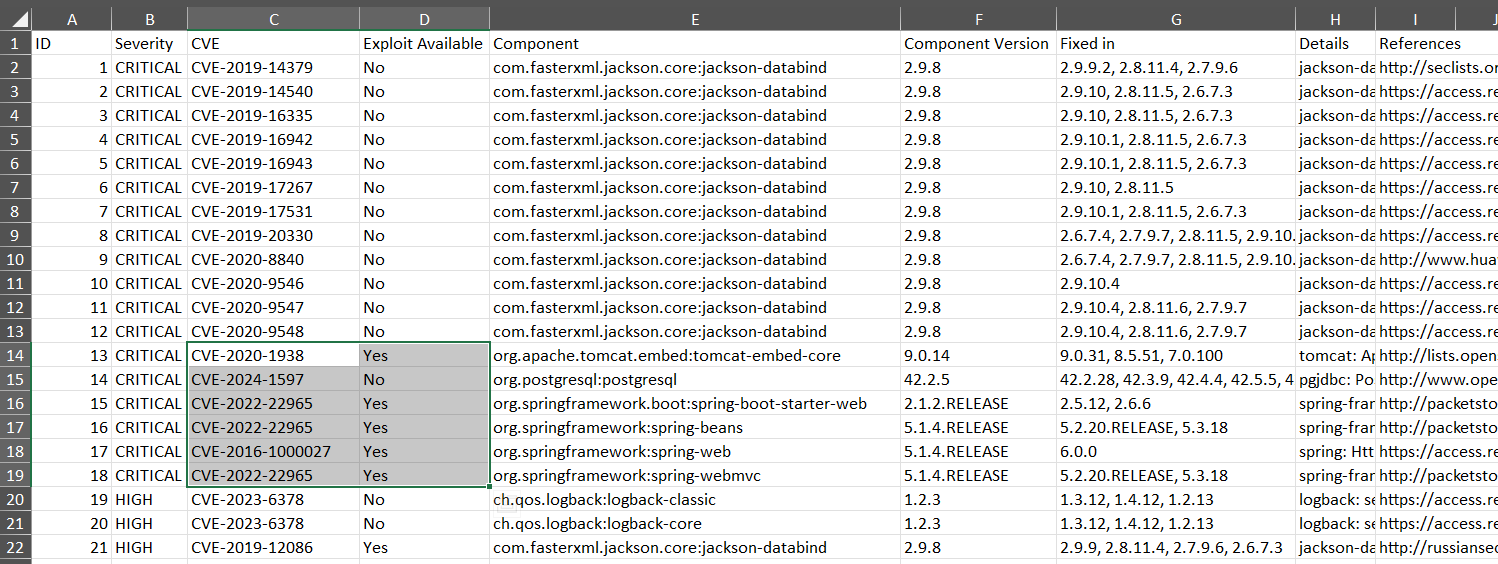
Этот столбец — ручной вариант того, что автоматически делает Достижимость зависимостей. Там та же база решает, какие уязвимости в зависимостях стоит проверять дальше.
Проверено: 2026-09-30