Подтверждение эксплуатации (PoC)
Генерация эксплойта, его правка, запуск в песочнице и доработка до рабочего состояния.
Если эксплойт срабатывает, спорить о критичности уже не о чем. В подробностях валидации уязвимости можно сгенерировать PoC, прочитать его, изменить, запустить и вернуть модели на доработку.
Генерация
На странице Уязвимости нажмите на метку в столбце Валидация, чтобы открыть подробности валидации, а затем — Создать эксплойт. Модель напишет эксплойт по данным уязвимости и анализу её достижимости, а ход работы будет виден на экране.
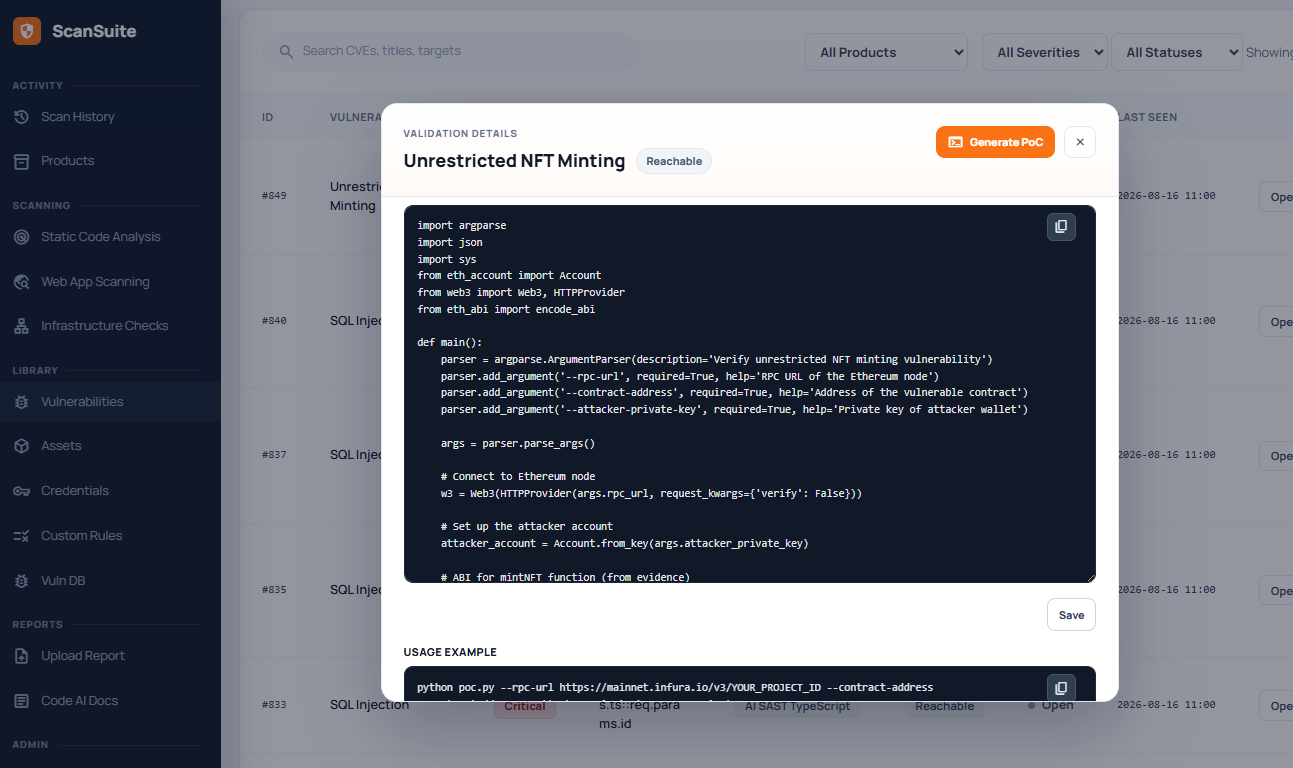
Результат — обычный код на Python, который можно прочитать. К нему прилагаются пример использования (команда запуска) и условие успеха, которое проверяет эксплойт. Это важно: выводу модели, который нельзя проверить, доверять нельзя.
Редактирование
Код и пример использования можно править прямо на месте. Измените нагрузку в коде или цель и аргументы в примере использования и нажмите Сохранить под соответствующим полем — изменения сохранятся в уязвимости.
Запуск
Нажмите Запустить эксплойт: ScanSuite выполнит пример использования против цели и покажет код возврата, stdout и stderr в блоке Результат выполнения.
Против цели выполняется настоящий эксплойт. Запускайте его только на системах, которые вам разрешено тестировать. Учтите, что рабочий эксплойт может изменить состояние цели, даже если он лишь доказывает наличие доступа.
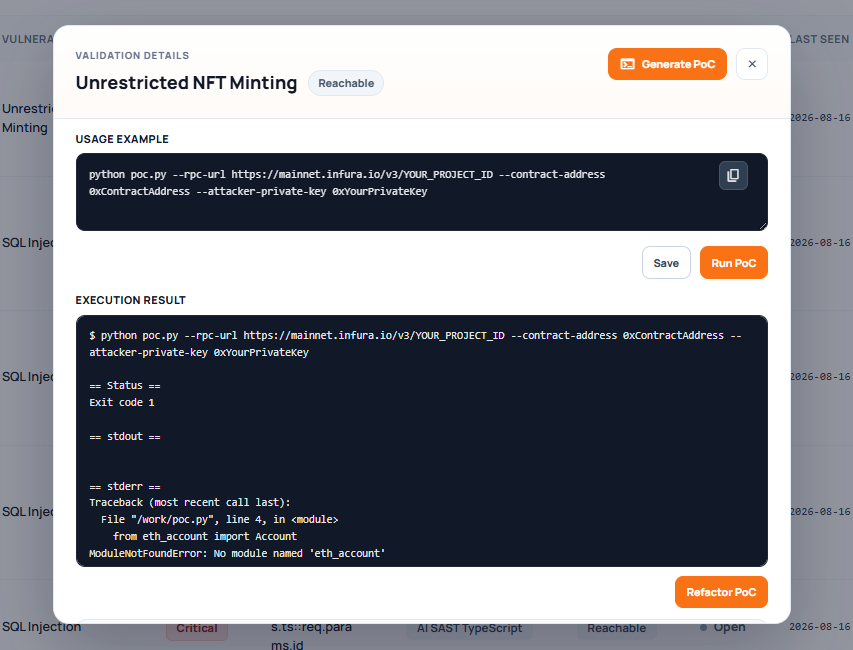
Эксплойт выполняется в отдельном изолированном контейнере для PoC. На запуск отводится 60 секунд, память, число процессов и файлов тоже ограничены. Если вместо ошибки от цели появляется ModuleNotFoundError, в контейнере нет библиотеки, которую использует эксплойт. Посмотрите stderr и либо перепишите код под то, что есть в контейнере, либо попросите администратора добавить библиотеку в его образ.
Доработка
Если PoC не срабатывает, нажмите Доработать эксплойт под результатом выполнения. Модель получит код, пример использования, условие успеха и результат последнего запуска и внесёт правки. Обычно это быстрее, чем отлаживать сгенерированный эксплойт вручную.
Как это связано с другими разделами
Агент AI Pentest подтверждает обнаруженные уязвимости так же, но самостоятельно. Здесь описано, как сделать это вручную для любой уязвимости из раздела Управление уязвимостями.
Есть путь надёжнее. Найдите продукт и версию в базе эксплуатируемых уязвимостей, откройте опубликованный эксплойт и опирайтесь на него при подготовке PoC, а не только на описание уязвимости. Рабочий эксплойт — куда лучшая отправная точка.
Чтобы создавать, править и дорабатывать эксплойт, нужно право изменять уязвимости, а чтобы запускать его — отдельное право. См. Команды и роли.
Проверено: 2026-09-30