Проверки инфраструктуры
Поиск уязвимостей, обнаружение узлов в сети, контроль установки обновлений, OSINT и образы контейнеров.
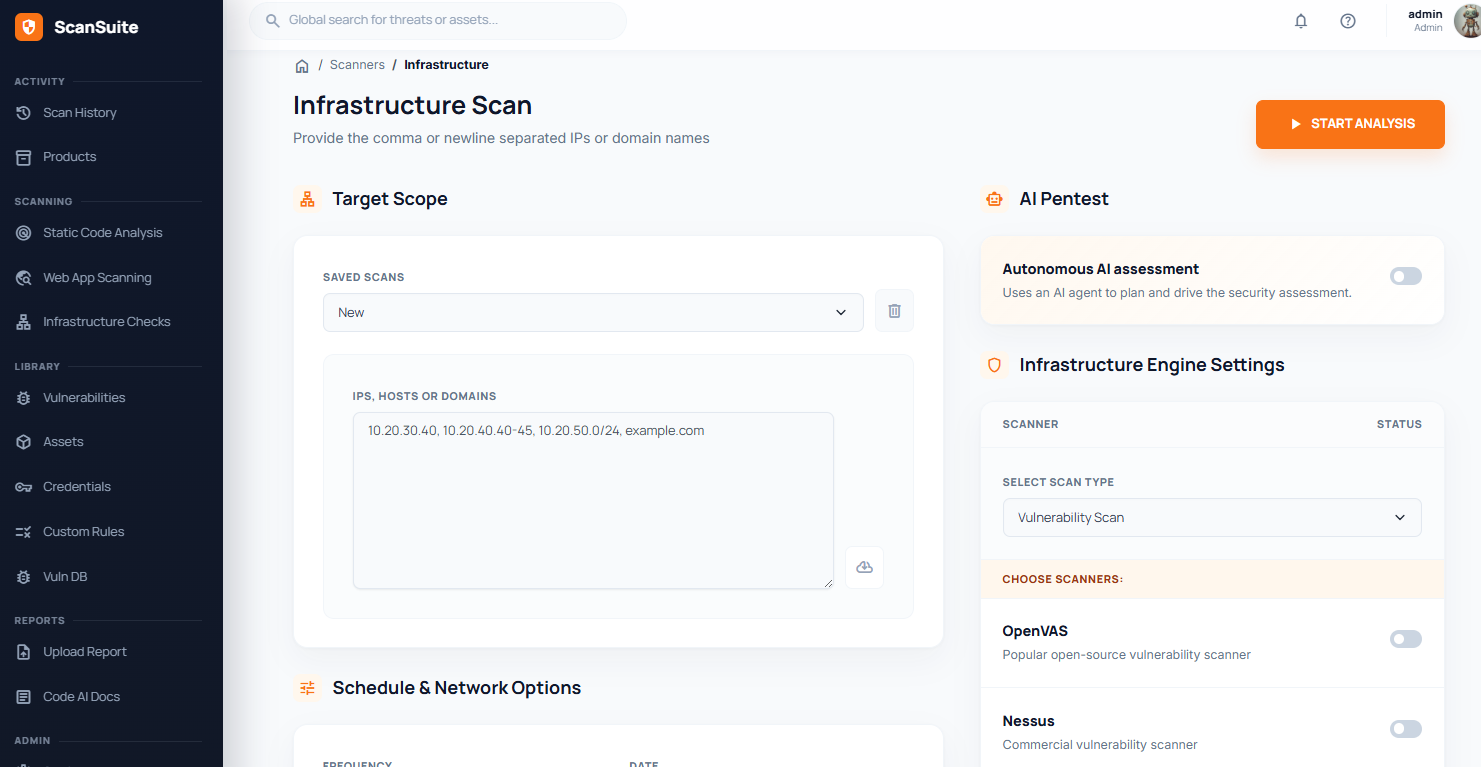
Откройте раздел Инфраструктура и выберите тип сканирования в списке Тип сканирования. У каждого типа свой набор параметров.
Цели должны входить в инфраструктурные цели команды. У новой команды разрешённых сетей и узлов нет, пока их не добавит администратор команды, см. Команды и роли. Цель не из списка ScanSuite сканировать откажется. Инфраструктурные сканеры пока не умеют сверяться со списком во время работы, поэтому в режиме «Только цели из списка ниже, с проверкой во время сканирования» ни одно сканирование инфраструктуры не запустится.
Сканирование уязвимостей
Ищет на указанных адресах и узлах открытые порты, работающие сервисы и уязвимости в них.
| Сканер | Примечания |
|---|---|
| OpenVAS | Популярный сканер уязвимостей с открытым исходным кодом. Устанавливается отдельно и подключается в карточке «Движки сканеров» команды. |
| Nessus | Коммерческий сканер уязвимостей, общий для всех команд. Его настраивает администратор системы. Рядом с названием показано, сколько запусков осталось. |
| Предварительное обнаружение | Сначала nmap находит активные узлы, затем Nessus и OpenVAS проверяют только их и только найденные открытые порты. Без Nessus или OpenVAS этот параметр ни на что не влияет. |
| Nuclei | Быстрые проверки по шаблонам. Входит в стандартную поставку. |
| Мои правила | Запускает правила Nuclei, созданные на странице «Правила», см. раздел «Собственные правила». |
| Bruteforcer | Находит открытые сетевые сервисы и пробует подобрать доступ: по учётным данным продукта со страницы «Учётные данные» и по распространённым парам «логин/пароль». Подошедшие учётные данные сохраняются там же. |
| Пентест ИИ | Заменяет остальные сканеры и проводит тестирование самостоятельно. Доступен только для этого типа сканирования. |
Параметры
- Укажите цели и периодичность, при необходимости настройте расписание.
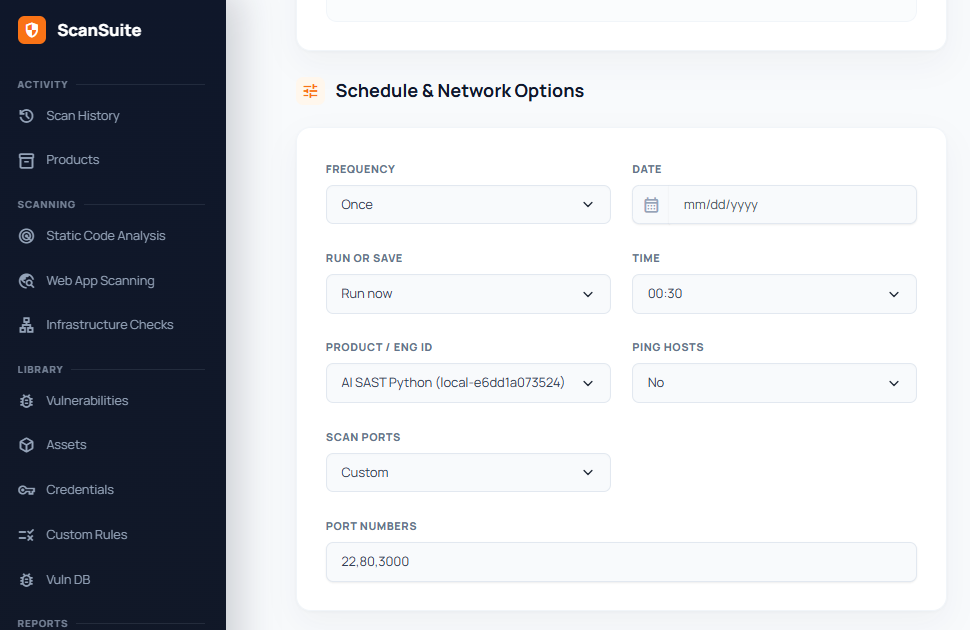
- В поле Ping перед сканированием решите, нужно ли пинговать узлы перед проверкой портов. Для внутренних сканирований это стоит включить: на больших подсетях так экономится много времени.
- В поле Порты выберите набор: «Все TCP-порты», «Топ-1000 TCP/UDP-портов», «Все TCP/UDP-порты (самый медленный режим)», «Внешнее PCI-сканирование» — или задайте свой список в варианте «Пользовательский набор».
Эти два параметра учитываются при поиске активных хостов, а при сканировании уязвимостей — в Nessus, OpenVAS, предварительном обнаружении и Bruteforcer. Остальные типы сканирования их не используют.
Поиск активных хостов и открытых портов
Находит с помощью nmap активные узлы, открытые порты и сервис и версию на каждом порту. Параметры ping и портов те же, что и выше. Найденное по адресу записывается на все узлы с этим адресом в разделе Активы; узлы, удалённые там с отметкой Игнорировать эти хосты в будущих сканированиях, пропускаются. Чтобы просканировать уже известные узлы, отметьте их на странице «Активы» и выберите Сканирование: эта форма откроется с ними в качестве целей.
Локальная проверка патчей
Ищет неустановленные обновления операционной системы: в Linux через SSH (TCP 22), в Windows через SMB/WMI (TCP 445, 139). Узлы, на которых открыты эти порты, проверяют оба сканера из таблицы.
| Форматы целей | Имена узлов, IP-адреса, подсети и диапазоны. |
| Ubuntu | с 16.04 по 24.04 |
| Red Hat | с 7 по 9 |
| Debian | с 9 по 12 |
| OpenVAS | Входит на узел по логину и паролю или по логину и SSH-ключу. Если у команды подключён DefectDojo, результаты выгружаются в него. |
| Vuls | Входит только по логину и SSH-ключу. В DefectDojo результаты не выгружаются: кнопка «Отчёт» скачивает отдельный файл XLSX на каждый узел. |
Для проверки обновлений сканер входит на узлы. Сначала задайте серверную учётную запись команды в карточке «Учётная запись сервера» на вкладке «Сканирование» в разделе «Команды» или утвердите найденные учётные данные как серверную учётную запись на странице «Учётные данные». Иначе сканер не сможет войти ни на один узел.
OSINT доменов
Разведка по указанным доменам. Это проверка внешней поверхности атаки (EASM): она начинается с доменного имени, а не со списка узлов, поэтому находит то, о чём вы не знали и не включили в область.
Платформа ищет:
- поддомены;
- активные узлы;
- адреса электронной почты в открытом доступе;
- скомпрометированные учётные данные (нужен ключ API Dehashed);
- сведения о сервисах и уязвимостях узлов (нужен ключ API Shodan).
Перечислите домены через запятую или каждый с новой строки, например example.com, another.org. Параметр Перебор поддоменов дополнительно подбирает имена поддоменов.
Поддомены, адреса почты и данные Shodan скачиваются кнопкой Отчёт. Поддомены также сохраняются в разделе Активы. Скомпрометированные учётные данные, найденные через Dehashed, появляются в разделе Учётные данные.
Если ключи Shodan и Dehashed не заданы в карточке «Сервисы обогащения» команды, сканирование всё равно пройдёт. Эти два этапа просто пропускаются, и данных в отчёте будет меньше.
Сканирование Docker-образов
Проверяет с помощью Trivy пакеты внутри образа Docker на известные уязвимости. Укажите полный путь к образу в реестре:
public.ecr.aws/portswigger/dastardly:latestСканер скачает образ и разберёт его. Разрешённые цели инфраструктурного сканирования сверяются не с именем образа, а с реестром, из которого он скачивается: для примера выше разрешите public.ecr.aws, а для образов Docker Hub, например nginx:1.25, — docker.io.
Аутентификация в реестре Docker пока не поддерживается, поэтому удалённо проверяются только публичные образы. Закрытый образ заранее загрузите на узел воркера ScanSuite.
Где искать результаты
Nessus и «Мои правила» всегда сохраняют уязвимости в разделе «Уязвимости» ScanSuite, Nuclei — только если на вкладке Сканирование команды включён параметр Сохранять уязвимости сканеров. Остальные сканеры пишут результаты в Отчёт сканирования на странице «Сканирования» и, если у команды подключён DefectDojo, в DefectDojo. Если вы пользуетесь этими сканерами, DefectDojo рекомендуется подключить (см. Настройка DefectDojo).
Проверено: 2026-09-30