Страница продукта
Всё, что сканировалось в продукте, последний отчёт по каждой цели, а также уязвимости, сканирования, активы и секреты продукта.
Щёлкните продукт на странице Продукты, чтобы открыть его страницу. На ней собраны все репозитории, веб-приложения и узлы, которые охватили сканирования продукта, последний отчёт по каждому из них и сводка по уязвимостям, сканированиям, активам и секретам.
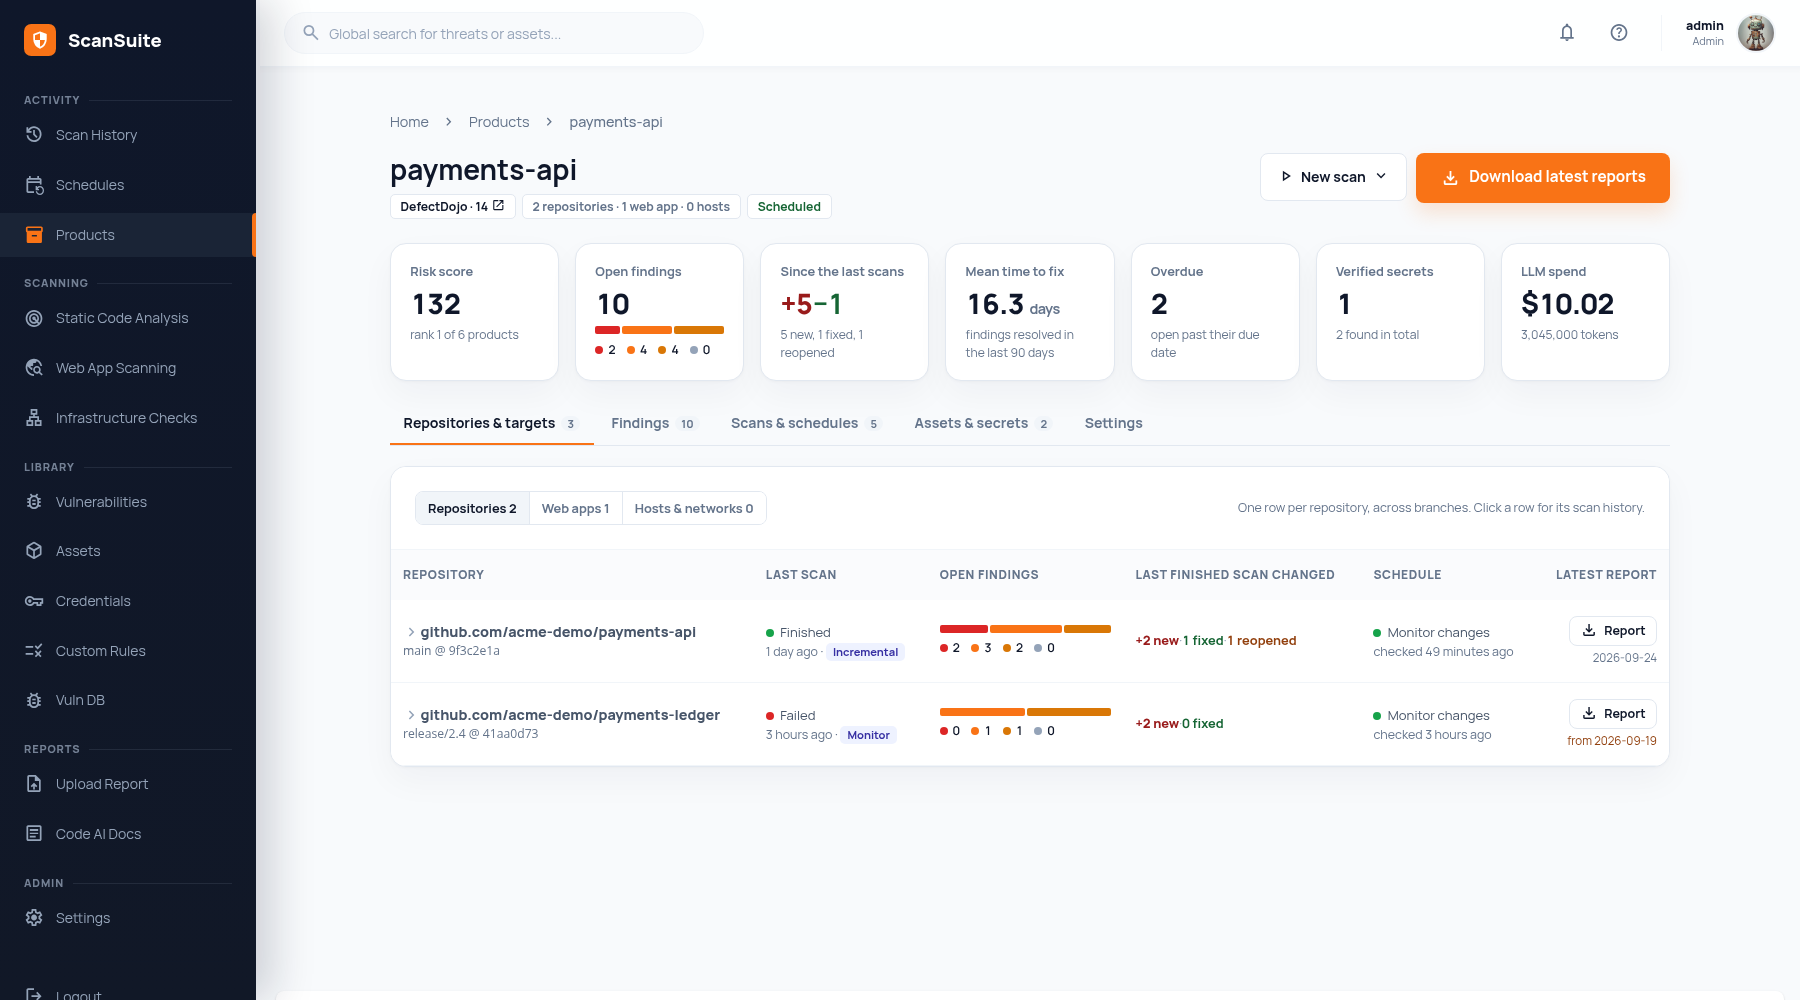
Сводка
Под именем продукта, связанного с DefectDojo, плашка DefectDojo показывает проект (engagement) и открывает его; у несвязанного продукта на её месте написано Локальный продукт. Следующая плашка показывает, сколько репозиториев, веб-приложений и узлов охватили сканирования продукта. Плашка По расписанию означает, что настроено расписание или мониторинг, а выполняется: N — сколько сканирований идёт сейчас.
| Плитка | Что показывает |
|---|---|
| Оценка риска | Взвешенная оценка открытых уязвимостей продукта и его место среди всех продуктов. |
| Открытые уязвимости | Открытые уязвимости по критичности. |
| После последних сканирований | Новые, исправленные и повторно открытые уязвимости по последнему завершённому сканированию каждой цели. |
| Среднее время устранения | Среднее время от обнаружения до исправления по уязвимостям, исправленным за последние 90 дней. |
| Просрочено | Открытые уязвимости с истёкшим сроком устранения. |
| Подтверждённые секреты | Сколько секретов оказались действующими и сколько найдено всего. |
| Расходы на LLM | Сколько стоили AI-сканирования продукта и сколько токенов они израсходовали. |
Репозитории и цели
На вкладке Репозитории и цели перечислено всё, что проверяли сканирования продукта. Переключайтесь между Репозитории, Веб-приложения и Узлы и сети (и Загруженный код, если код загружали архивом).
- Каждому репозиторию соответствует одна строка на все его ветки. Если один и тот же репозиторий указывали и с
.git, и без, строка всё равно одна. - Веб-приложения и узлы, просканированные вместе, занимают одну строку, потому что отчёт у них общий.
В строке видны последнее сканирование (ветка, коммит и режим), открытые уязвимости, изменения по итогам последнего завершённого сканирования, расписание и последний отчёт.
Если последнее сканирование цели завершилось ошибкой, кнопка «Отчёт» всё равно предложит последний имеющийся отчёт и покажет, от какого он числа.
Щёлкните строку, чтобы увидеть десять последних сканирований цели с отчётом и изменениями по каждому. Если сканирований больше, кнопка Все в истории сканирований открывает полный список. Рядом со сканированиями в блоке Об этой цели показано:
| Сведения | Что показывают |
|---|---|
| Фреймворк, Аутентификация | Для репозиториев: что обнаружил анализ архитектуры безопасности, если сканирование его выполняло. |
| Проанализировано файлов в последнем сканировании | Для репозиториев: сколько файлов прочитало последнее сканирование. |
| Ветка | Для репозиториев: ветка последнего сканирования. |
| Расходы на LLM по этому репозиторию | Для репозиториев: сколько стоили AI-сканирования этого репозитория. |
| Цели | Для веб-приложений и узлов: цели, просканированные вместе в этой строке. |
| Сканирования | Сколько сканирований охватили цель. |
| Расписания | Каждое расписание и мониторинг цели со следующим запуском или пометкой «Приостановлено». |
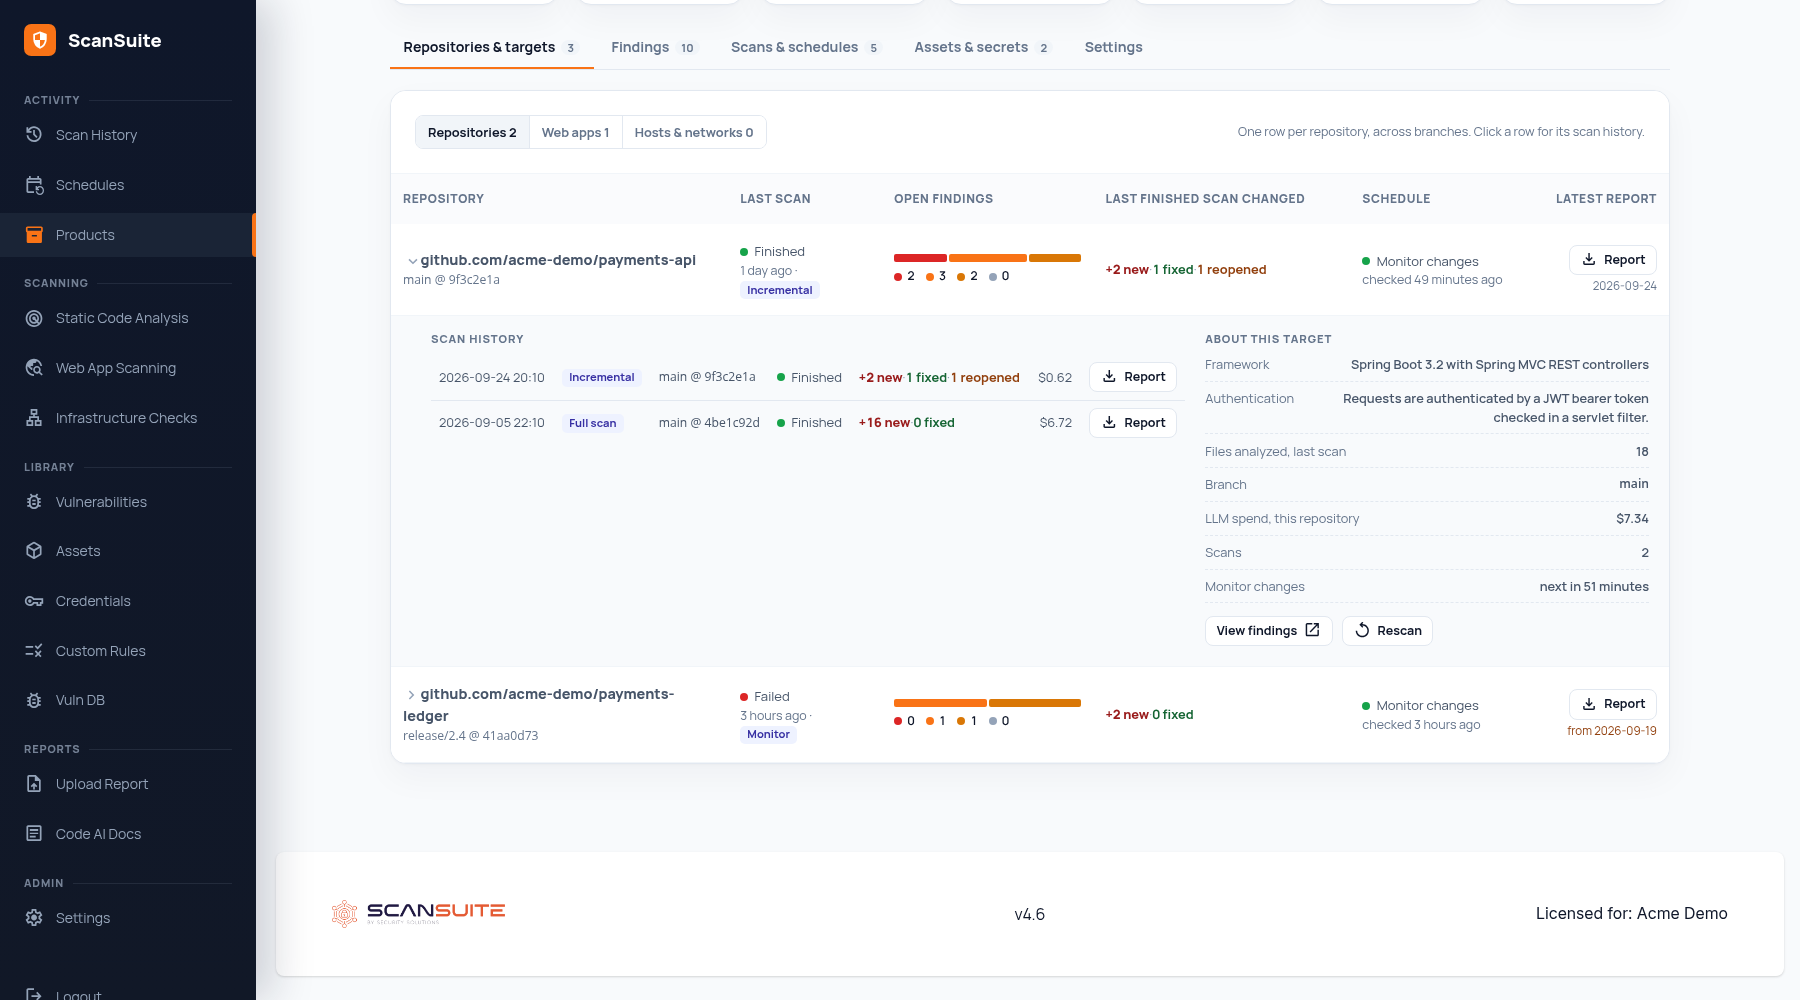
- Показать уязвимости открывает страницу «Уязвимости» с фильтром по продукту и этой цели.
- Сканировать снова спрашивает Повторить сканирование? и повторяет последнее сканирование цели с теми же сканерами, режимом и веткой. Пока цель сканируется, этой кнопки нет; нет её и у участников, которые не могут запускать сканирования.
Все последние отчёты одним архивом
Кнопка Скачать последние отчёты скачивает один ZIP-архив с самым свежим отчётом по каждой цели. Для каждой цели в архиве своя папка (repository/…, web/…, host/…), а в ней отчёт в файле <дата>-<id сканирования>.zip. Пока ни по одному сканированию продукта нет отчёта, кнопка неактивна. Каждое скачивание записывается в журнал активности команды.
Новое сканирование продукта
Меню Новое сканирование открывает страницы «Анализ кода», «Веб-приложения» или «Инфраструктура», где этот продукт уже выбран. Если у продукта есть репозитории, в том же меню есть пункт Повторно просканировать все репозитории: он повторяет последнее сканирование каждого репозитория с теми же сканерами, режимом и веткой и сообщает, какие репозитории пропущены и почему. Запускать сканирования могут операторы и администраторы команды.
Остальные вкладки
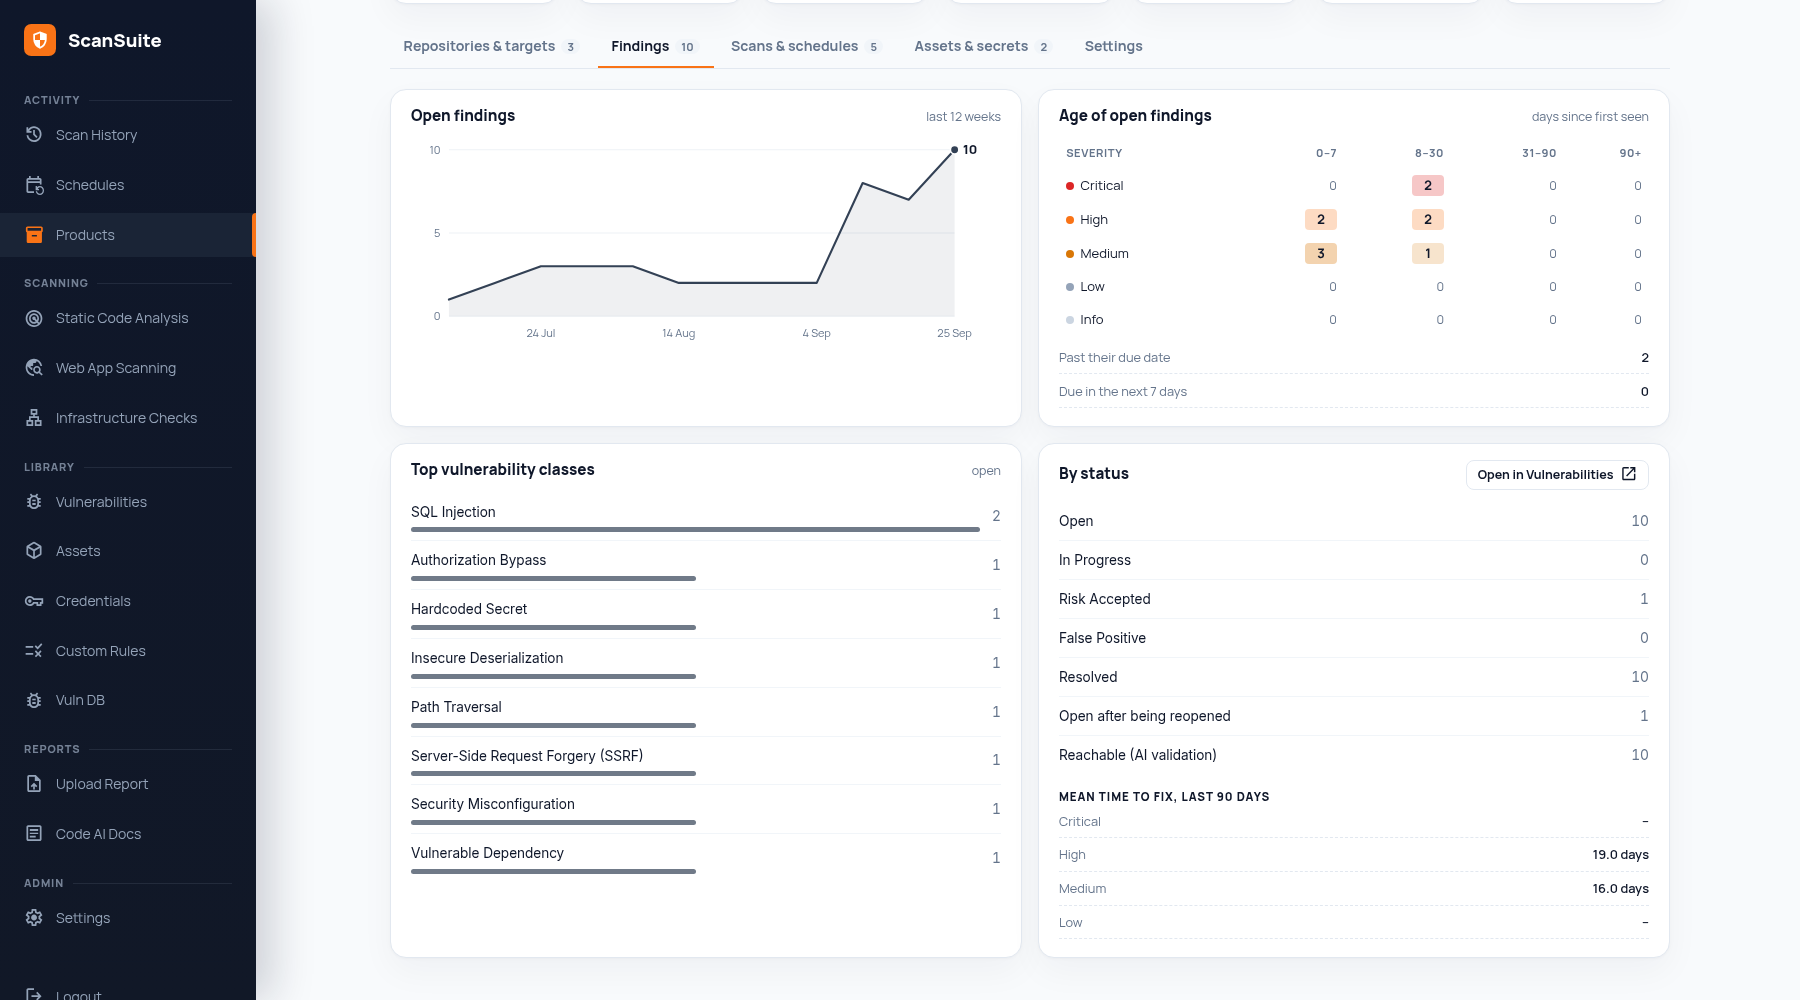
| Вкладка | Что показывает |
|---|---|
| Уязвимости | Открытые уязвимости за двенадцать недель; их возраст по критичности (0–7, 8–30, 31–90 и больше 90 дней); уязвимости с истёкшим или истекающим сроком; основные классы уязвимостей; число уязвимостей в каждом статусе; повторно открытые и достижимые уязвимости, а также те, чей статус в трекере задач расходится со ScanSuite; среднее время устранения по критичности. Кнопка «Открыть в разделе „Уязвимости“» открывает полный список. |
| Сканирования и расписания | Сканирования и ошибки по неделям, сканирования и ошибки за 30 дней, текущие сканирования, медианная длительность, расписания и мониторинг продукта (кнопка «Управлять» открывает страницу «Расписания»), а также последние сканирования с отчётами. |
| Активы и секреты | Активы: используемые, новые, ещё не оценённые, не встречавшиеся 30 дней и с критическим или высоким риском, а также их технологии. Секреты: найденные и подтверждённые, по типам, последние — со скрытыми значениями. Кнопки «Открыть в разделе „Активы“» и «Открыть в разделе „Учётные данные“» открывают полные списки. |
| Настройки | Сведения о продукте, его правила подавления и подавленные названия, удаление продукта. |
Настройки и удаление
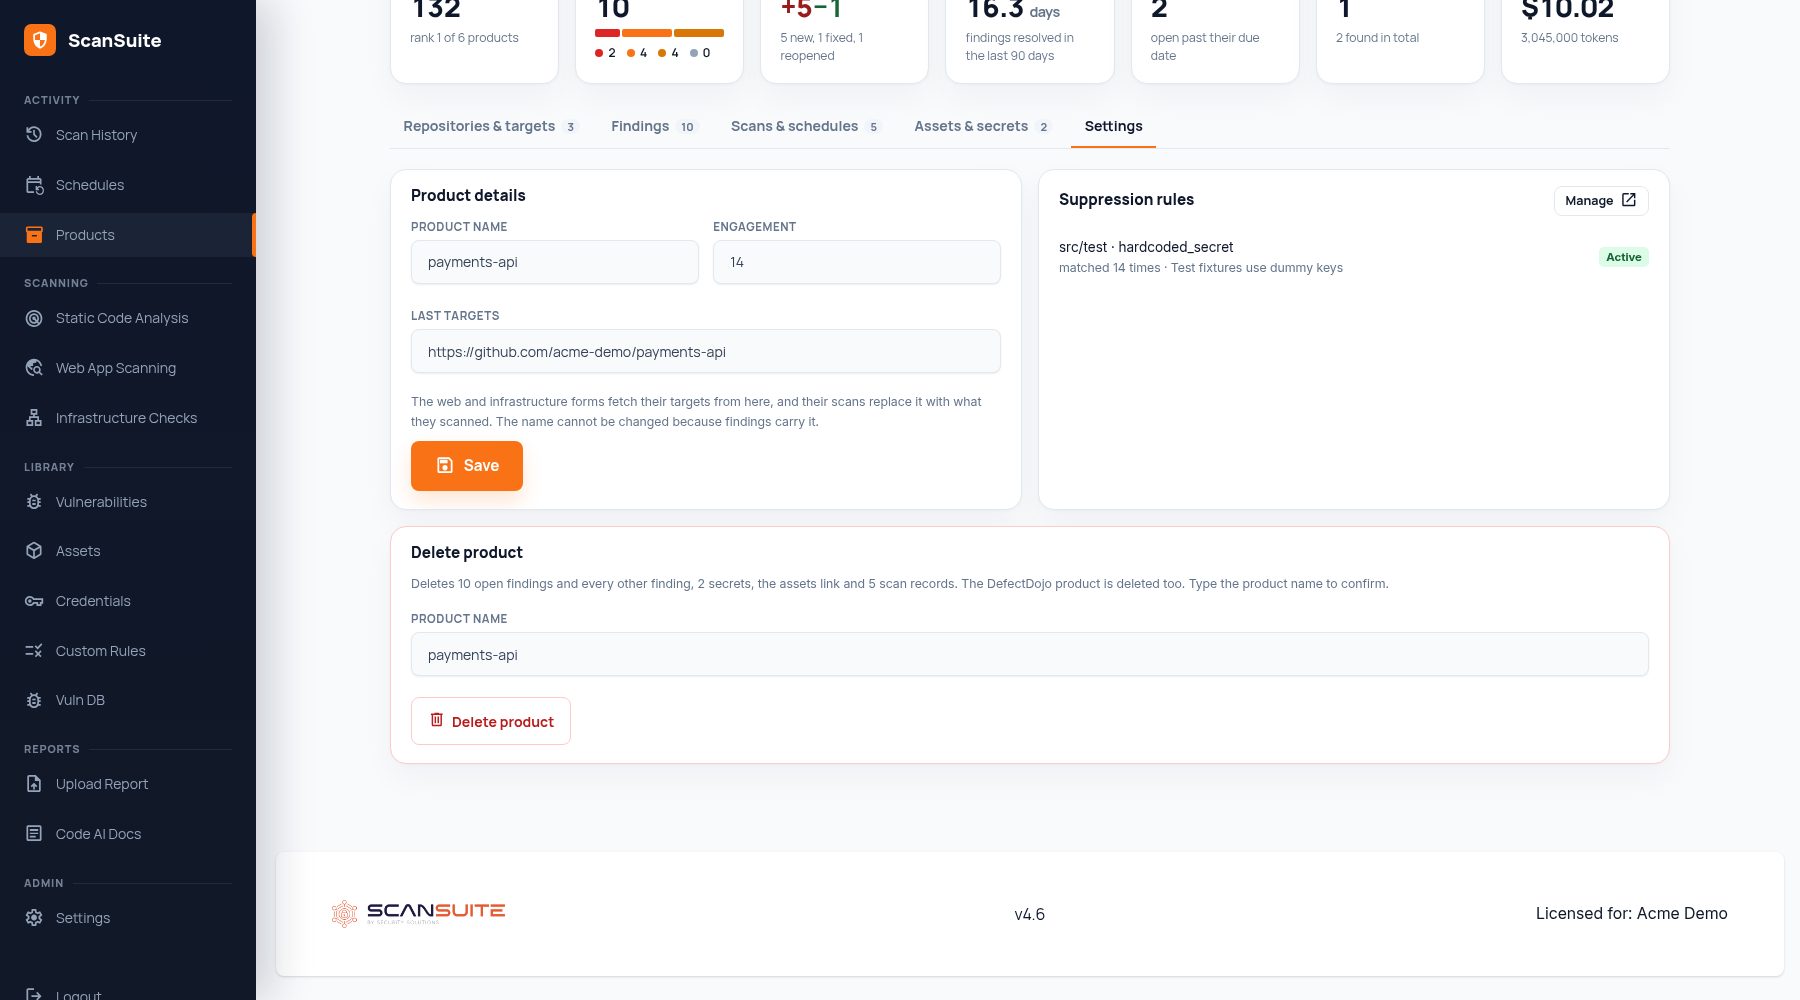
Сведения о продукте
Операторы и администраторы команды меняют эти поля и нажимают Сохранить; для остальных участников поля доступны только для чтения.
| Поле | Что делает | По умолчанию | Когда менять |
|---|---|---|---|
| Название продукта | Имя продукта. Здесь его поменять нельзя: операторы и администраторы команды переходят по ссылке под формой «Переименовать продукт можно на странице „Продукты“ команды»; см. «Переименование продукта» в разделе Продукты. | – | – |
| Проект | Проект DefectDojo (engagement) или локальный идентификатор локального продукта. Только для чтения. | – | – |
| Ответственный | Команда или человек, отвечающие за продукт, до 200 символов, например «Команда платежей». | Пусто | Задайте, чтобы в отчёте для руководства было видно, кто действует. |
| Критичность для бизнеса | Не задано, Уровень 1: клиентский или регулируемый, Уровень 2: внутренний, критичный для бизнеса, или Уровень 3: низкое влияние. | Не задано | Задайте, чтобы отчёт для руководства правильно учитывал вес продукта. |
| Последние цели | Цели, которые формы веб- и инфраструктурного сканирования подставляют для этого продукта. После каждого такого сканирования список заменяется тем, что оно просканировало. | URL репозитория, указанный при создании | Чтобы заранее заполнить следующее веб- или инфраструктурное сканирование. |
Ответственный и уровень критичности попадают в отчёт для руководства.
Подавление
- Правила подавления — правила, которые действуют для продукта: сколько раз каждое срабатывало, когда истекает, причина и состояние «Активно» или «Выключено». Кнопка Управлять открывает страницу «Правила». См. Собственные правила.
- Подавленные названия — названия уязвимостей, подавленные для этого продукта: сколько уязвимостей удалено, сколько раз название не пропустило уязвимость, причина и состояние «Активно» или «Выключено». Кнопка Управлять открывает подавления на странице «Правила». Как подавить название, описано в разделе Управление уязвимостями.
Удалить продукт
Карточку видят операторы и администраторы команды. В ней указано, сколько уязвимостей, секретов и записей о сканированиях будет удалено. Кнопка Удалить продукт становится активной, когда вы введёте имя продукта.
Удаляются все уязвимости, секреты, узлы, записи о сканированиях с их расписаниями и данные о расходах сканирований продукта на LLM, а если продукт связан с DefectDojo, то и продукт в DefectDojo. Отменить удаление нельзя.
Продукт с выполняющимся сканированием не удаляется: сначала остановите его сканирования.
Динамика
Графики динамики строятся по ночному подсчёту открытых уязвимостей каждого продукта. В новой установке прошедшие недели появляются сразу: ScanSuite восстанавливает их по датам обнаружения и исправления уязвимостей.
Проверено: 2026-10-19