Продукты
Все продукты по убыванию риска и то, чем заняться в первую очередь.
Каждая уязвимость, каждое сканирование и каждый актив относятся к какому-то продукту, поэтому продукт нужно создать до первого сканирования. Страница Продукты выстраивает продукты по открытому риску и подсказывает, какими из них заняться в первую очередь.
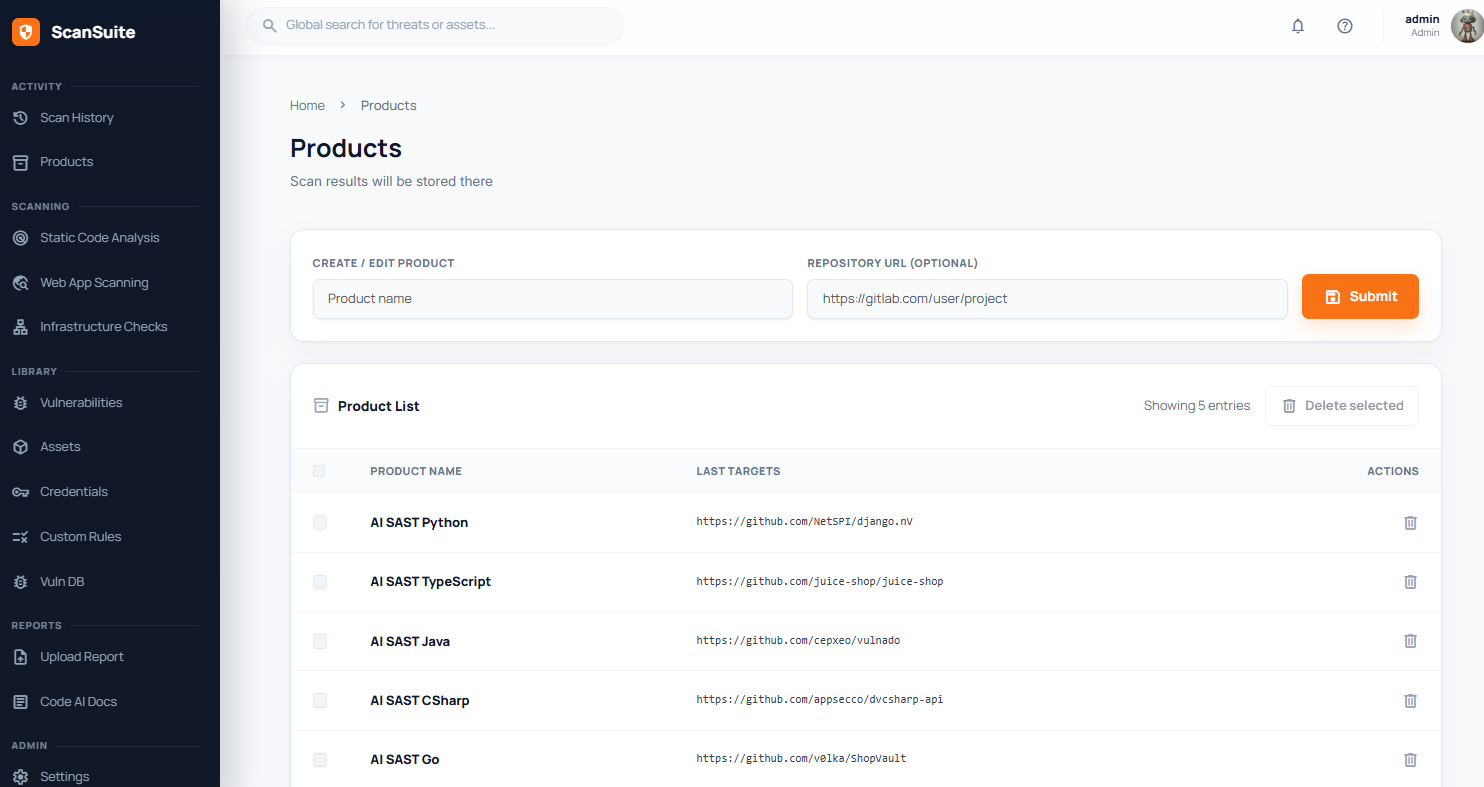
Создание продукта
Нажмите Новый продукт, задайте уникальное имя и, если нужно, адрес репозитория, затем нажмите Создать продукт. Адрес репозитория можно не указывать, но с ним уязвимости из статического анализа ведут прямо на нужные строки кода. Создавать и удалять продукты могут операторы и администраторы команды.
Выбирайте имя внимательно: оно хранится в каждой уязвимости, и поменять его потом нельзя.
Сводка
| Плитка | Что показывает |
|---|---|
| Продукты | Сколько всего продуктов и сколько из них не сканировались последние 30 дней. |
| Открытые уязвимости | Все открытые уязвимости по критичности. Уязвимости в статусах Resolved, False Positive и Risk Accepted не учитываются. |
| Открытые критические | Открытые критические уязвимости и то, как изменилось их число за 7 дней. |
| Просрочено | Открытые уязвимости с истёкшим сроком устранения. Как задаются сроки, описано в разделе Управление уязвимостями. |
| Подтверждённые секреты | Сколько секретов оказались действующими и в скольких продуктах они есть. |
| Сканирований за 30 дней | Сколько сканирований запущено за 30 дней, сколько из них завершились ошибкой и сколько потрачено на LLM. |
Что требует внимания
На панели Требует внимания собраны самые срочные проблемы по всем продуктам, начиная с самых серьёзных. Кнопка рядом с каждым пунктом ведёт туда, где проблему можно решить.
| Пункт | Что делать |
|---|---|
| N критических открыты дольше 14 дней | Разберите критические уязвимости этого продукта. |
| N подтверждённых секретов | Смените секреты и уберите их из кода. |
| последнее сканирование завершилось ошибкой | Откройте сканирование и выясните причину. |
| N уязвимостей открыто повторно за 7 дней | Исправление не сработало, разберите уязвимости. |
| N уязвимостей просрочено | Исправьте их или согласуйте новый срок и зафиксируйте его. |
| не сканировался N дн. | Просканируйте продукт снова или настройте расписание. |
| ни разу не сканировался | Запустите первое сканирование. |
На панели помещается восемь пунктов, а число рядом с заголовком показывает, сколько их всего. Остальные можно найти фильтрами списка ниже.
Список продуктов
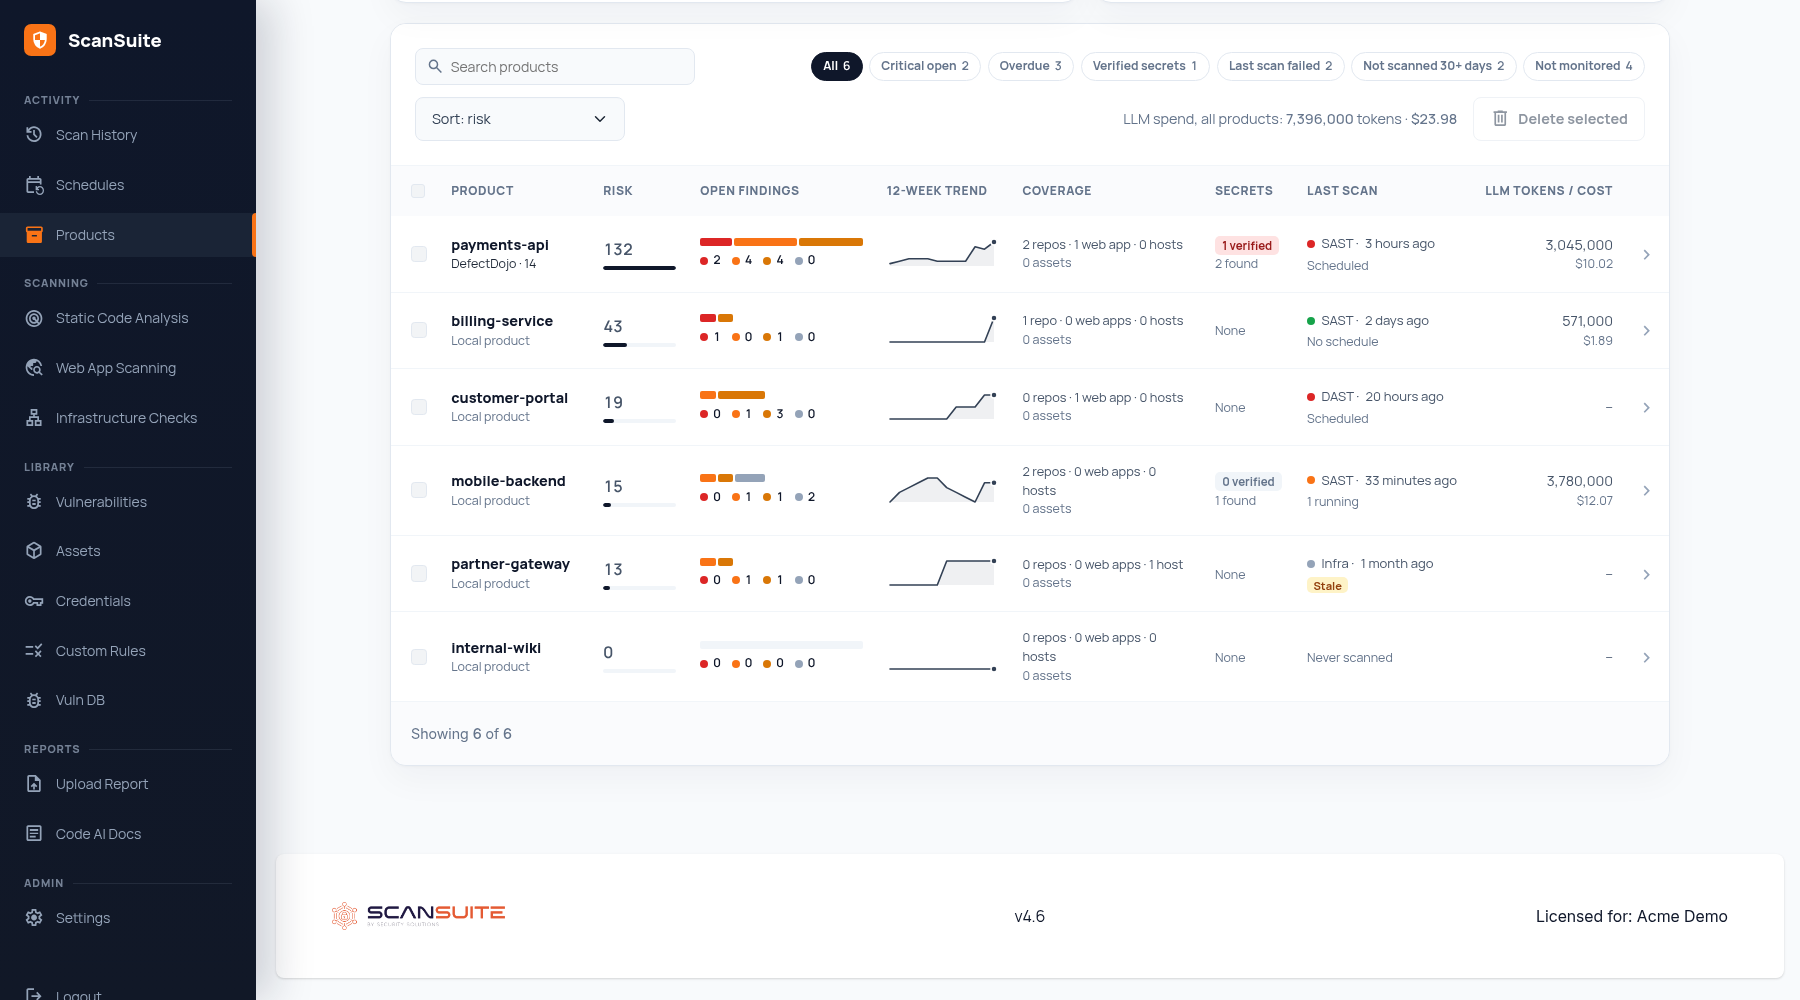
| Столбец | Что показывает |
|---|---|
| Риск | Оценка риска продукта (см. ниже) в сравнении с самым рискованным продуктом. |
| Открытые уязвимости | Открытые уязвимости по критичности. |
| Динамика за 12 недель | Число открытых уязвимостей на конец каждой из последних двенадцати недель. |
| Покрытие | Репозитории, веб-приложения и узлы, которые охватили сканирования продукта, и его активы. |
| Секреты | Сколько секретов подтверждено и сколько найдено всего. |
| Последнее сканирование | Когда прошло последнее сканирование и чем оно закончилось. Метка «Устарело» означает, что продукт не сканировали больше 30 дней. |
| Токены LLM / стоимость | Сколько потратили AI-сканирования продукта. |
Оценка риска складывается из весов открытых уязвимостей: критическая весит 40, высокая — 10, средняя — 3, низкая — 1. Панели «Топ-10» на странице «Уязвимости» строятся по той же оценке.
Щёлкните продукт, чтобы открыть его страницу, см. Страница продукта. Если продукт связан с DefectDojo, строка DefectDojo под его именем открывает проект (engagement).
Фильтры, сортировка и выгрузка
- Фильтры Все, Открытые критические, Просрочено, Подтверждённые секреты, Последнее сканирование с ошибкой, Не сканировались 30+ дней и Без расписания. Рядом с каждым указано, сколько продуктов под него подходит.
- Поиск по имени продукта.
- Сортировка по риску (по умолчанию), открытым уязвимостям, последнему сканированию, имени, расходам на LLM или от новых к старым.
- Выгрузить в CSV выгружает по строке на каждый продукт независимо от фильтра: оценку риска, открытые уязвимости по критичности, просроченные уязвимости, покрытие, секреты, последнее сканирование, недавние сканирования и ошибки, наличие расписания и расходы на LLM.
Фильтры и сортировка сохраняются в адресе страницы, так что отфильтрованный список можно добавить в закладки или отправить коллеге.
Отчёт для руководства
Кнопка Отчёт для руководства в верхней части страницы формирует отчёт по всем продуктам, упорядоченным по риску:
- выберите Отчёт PDF, чтобы читать, пересылать и хранить, или Слайды (PPTX) — десять слайдов с редактируемыми диаграммами для презентации;
- укажите Период, по умолчанию это последние 90 дней;
- при желании добавьте Комментарий на первой странице длиной до 600 символов: план, обязательство, известную причину;
- в PDF можно также добавить список открытых критических и высоких уязвимостей и просканированные репозитории каждого продукта.
В отчёт попадают ответственный и критичность для бизнеса, заданные на вкладке «Настройки» каждого продукта. Название компании, логотип и гриф берутся из карточки Отчёты для руководства на вкладке Сканирование страницы Команды.
Удаление продуктов
Чтобы удалить несколько продуктов, отметьте их в списке и нажмите Удалить выбранные. Чтобы удалить один продукт, откройте вкладку Настройки на его странице и для подтверждения введите имя продукта.
Вместе с продуктом удаляются все его уязвимости, секреты и записи о сканированиях, а если настроена интеграция с DefectDojo, то и продукт в DefectDojo. Отменить удаление нельзя.
Как организовать продукты
Единственно верного способа нет, но два правила себя оправдывают:
- Один продукт на приложение. В продукт можно включить несколько репозиториев, веб-приложений и узлов, и на его странице каждый из них показан отдельно.
- Не смешивайте несвязанные приложения. Тогда риск, динамика и сроки по каждому продукту будут осмысленными.
Проверено: 2026-09-30