Глобальный поиск и журнал активности
Поиск по активам, уязвимостям, сканированиям и учётным данным.
Глобальный поиск
Поле поиска в верхнем меню ищет сразу по четырём типам записей и выводит результаты одним списком. Поиск охватывает только текущую команду. Чтобы искать в другой, переключитесь на неё.
| Тип | Где ищет |
|---|---|
| Активы | Имя, IP-адрес, порты, критичность, заметки, технологии, группы, теги, дата и идентификатор сканирования. |
| Уязвимости | Заголовок, класс, CVE, цель, продукт, сканер, описание, статус, ответственный, заметки, теги, даты и другие поля. |
| Сканирования | Цель, продукт, тип, статус, параметры, сканеры, ID сканирования и журнал сканирования. |
| Учётные данные | Имя пользователя, секрет и описание учётных данных, привязанных к продукту. В результатах показывается имя пользователя, но не секрет. |
Щёлкните результат или нажмите Enter, чтобы открыть первый из них: откроется страница активов, уязвимостей, сканирований или учётных данных с уже введённым поисковым запросом.
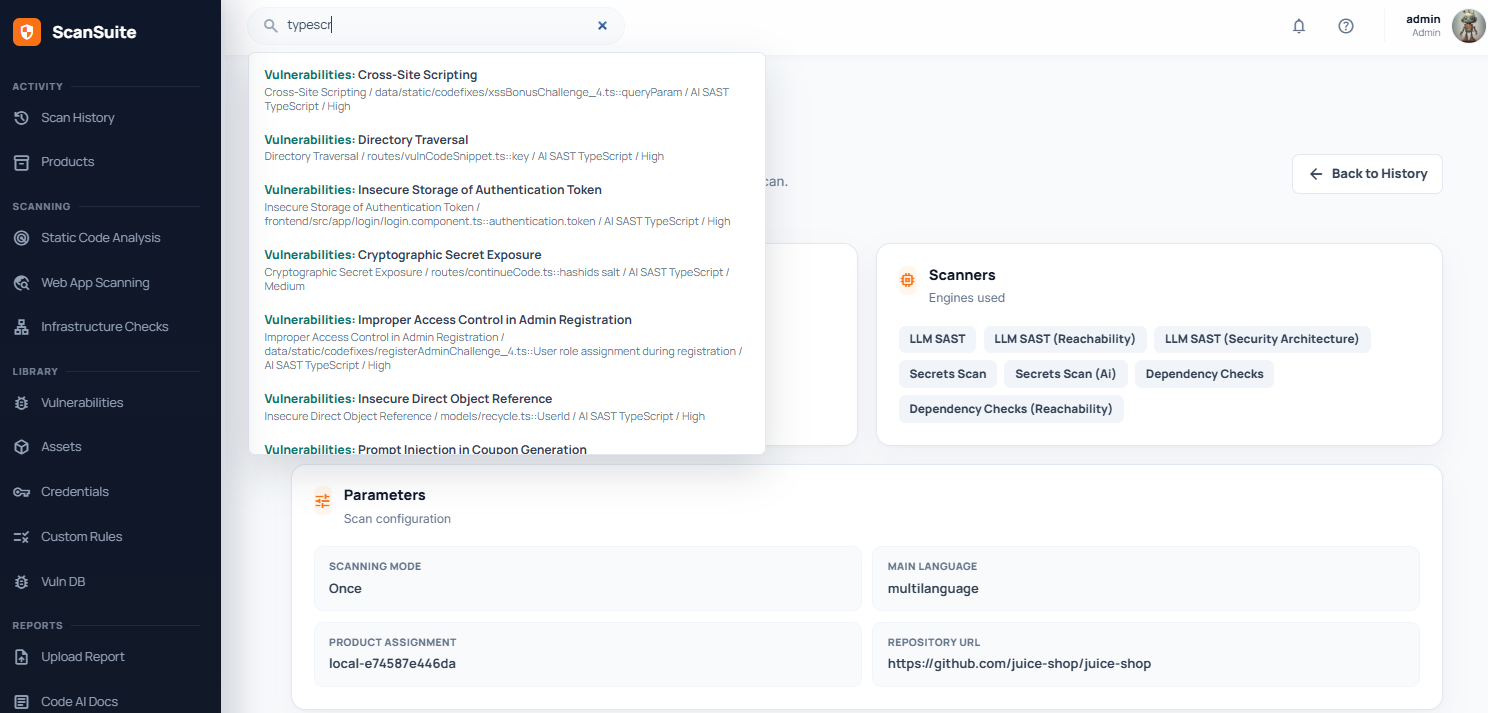
Запрос должен содержать хотя бы три символа. На более короткий поиск ничего не выдаст, а не покажет всё подряд.
Так быстрее всего выяснить, встречался ли вам уже этот узел, эта CVE или эти учётные данные, если вы не помните, к какому продукту они относятся. Для поиска в пределах одной страницы у каждой есть свой фильтр: история сканирований, Активы и Управление уязвимостями ищут по своим записям.
Журналы аудита
Действия в команде, важные для безопасности, попадают в журнал активности команды: изменения участников и учётных записей, настроек входа, интеграций и политик, а также скачивание отчётов. Администраторы команды смотрят его на вкладке Активность страницы Команды.
Журналы команды и системы подробно описаны в разделе Журналы безопасности. Журналы контейнеров и сервисов хранятся не в консоли, а на самом сервере, см. Устранение неполадок.
Проверено: 2026-09-30