Работа с результатами сканирования
Просмотр уязвимостей в DefectDojo и их экспорт.
Уязвимости, найденные AI-сканированиями, хранятся в разделе Управление уязвимостями самого ScanSuite. Большинство классических сканеров выгружает найденное только в отчёты и в DefectDojo, поэтому DefectDojo хоть и не обязателен, но рекомендуется для разбора их результатов. В ScanSuite сохраняются ещё уязвимости Nessus и ваших собственных правил, а также Semgrep, KICS, Trivy, Nuclei, ZAP, Wapiti, SSLyze, Dastardly, Acunetix и OpenVAS, если команда не выключила параметр Сохранять уязвимости сканеров (по умолчанию он включён). Эта глава о том, как работать с остальными результатами в DefectDojo. Он показывает уязвимости, отслеживает их, собирает статистику, строит отчёты и интегрируется с трекерами задач.
Результаты AI-сканирований в DefectDojo не выгружаются совсем. Уязвимости из AI Native SAST, анализа достижимости зависимостей, AI DAST и AI Pentest остаются в разделе Управление уязвимостями ScanSuite. Поиск секретов и анализ зависимостей тоже никогда не выгружают результаты в DefectDojo: секреты разбирают на странице Учётные данные, а уязвимости зависимостей — в отчёте сканирования. Результаты поиска скрытых путей по умолчанию не выгружаются: это слишком чувствительные данные. Перед началом работы DefectDojo нужно настроить, см. Настройка DefectDojo.
Как открыть результаты
В ScanSuite откройте продукт на странице Продукты и нажмите плашку DefectDojo под его названием. В тот же проект DefectDojo (engagement) ведут строка DefectDojo под продуктом в списке и статус завершённого сканирования в истории сканирований:
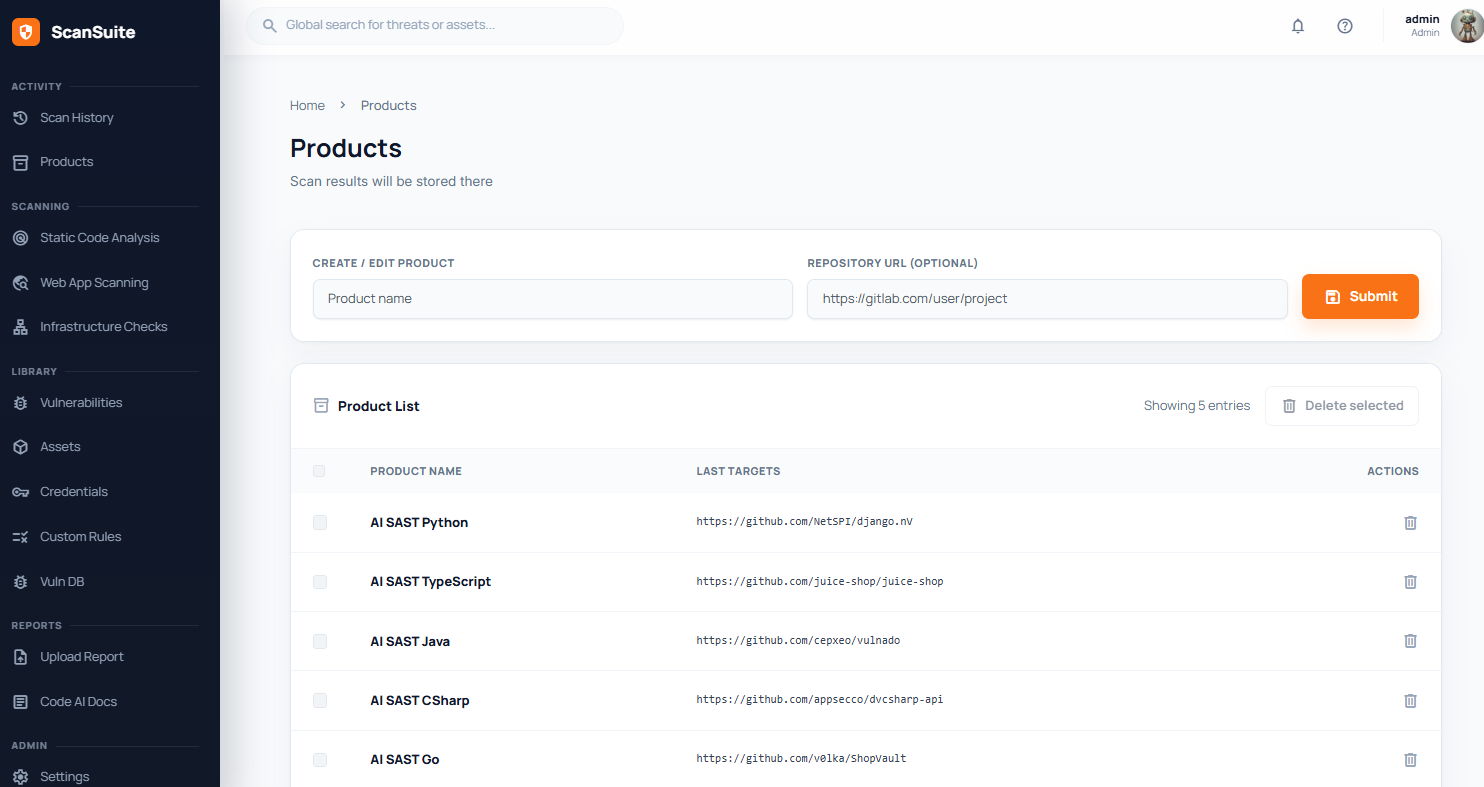
Откроется ваш экземпляр DefectDojo. При первом входе потребуется авторизоваться; где взять учётные данные, описано в разделе Настройка DefectDojo.
Ссылка из ScanSuite сразу открывает нужный Product → Engagement, искать его в DefectDojo не придётся:
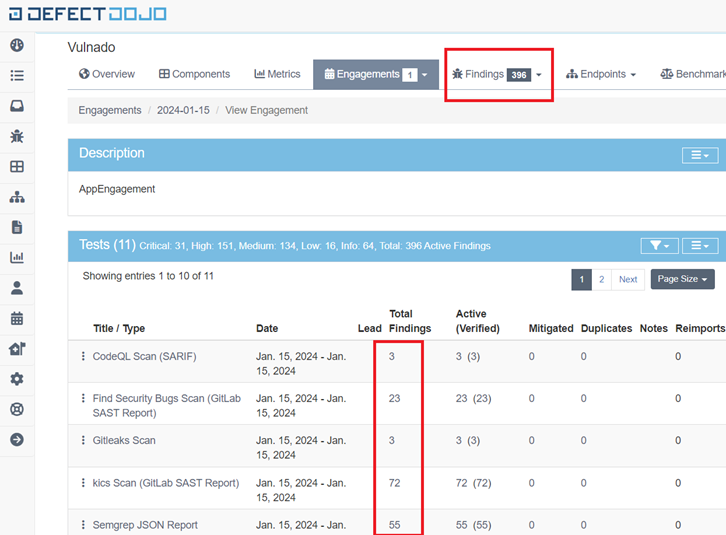
Просмотр уязвимостей
В engagement собраны все успешные выгрузки. Уязвимости можно смотреть общим списком или отдельно по каждому сканированию.
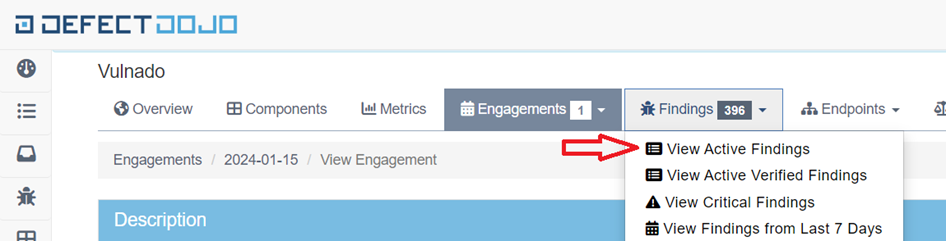
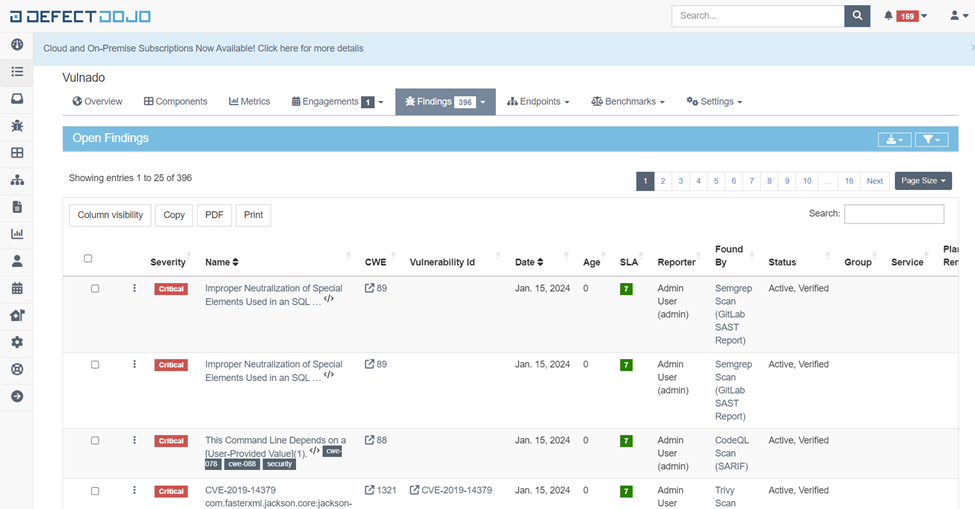
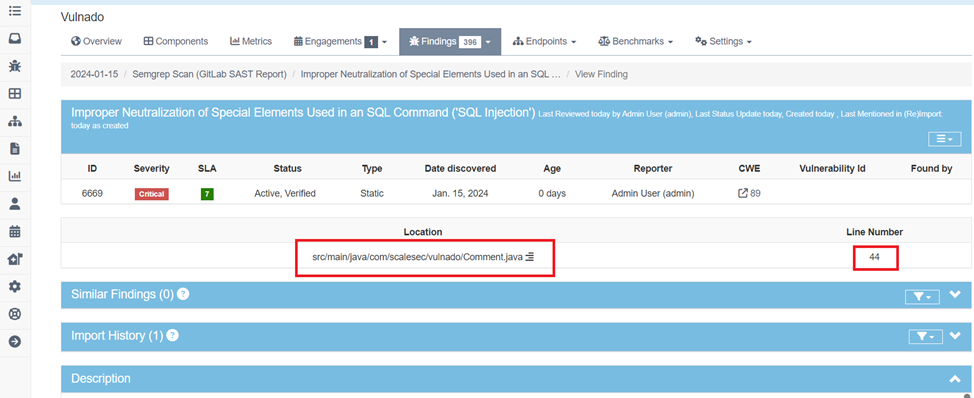
Нажмите на уязвимость, чтобы открыть подробности. Набор полей зависит от сканера. Обычно для статических уязвимостей указаны файл и номер строки, для динамических — URL, а остальное описано в разделах Description и Mitigation.
Выгрузка
Уязвимости можно выгрузить в HTML или CSV:
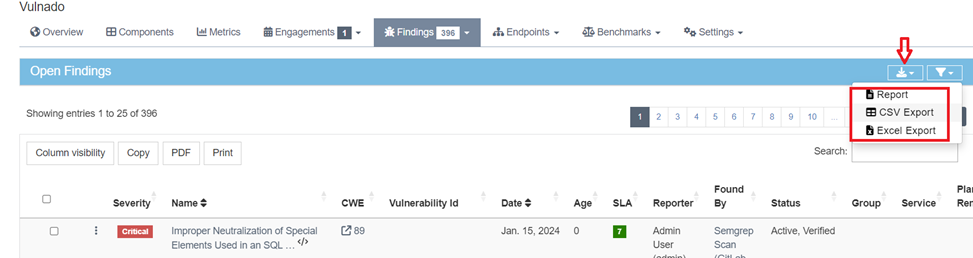
В HTML-отчёте все подробности собраны на одной странице. Разбирать результаты так обычно удобнее, чем открывать каждую уязвимость по очереди.
Трекеры задач
У DefectDojo есть собственная интеграция с Jira, через которую уязвимости передаются в работу. Она настраивается в DefectDojo, а не в ScanSuite.
Подробнее о возможностях, настройках и устранении неполадок DefectDojo читайте в официальной документации.
Проверено: 2026-09-30