ИИ-пентест
Агент сам планирует тестирование, запускает инструменты и доказывает найденные уязвимости.
Укажите агенту область тестирования и опишите задачу одним предложением. Дальше он сам составит план, запустит инструменты, найдёт обходной путь, если план зайдёт в тупик, и вернётся с уязвимостями, которые сумел доказать.
Запуск тестирования
ИИ-пентест есть на обеих страницах сканирования, и каждая принимает свои цели. Включите переключатель Автономная оценка с ИИ в разделе «ИИ-пентест» — под целями появится поле Указания (необязательно).
| Страница | Цели |
|---|---|
| «Веб-приложения» | Адреса веб-приложений. Значения из полей «Cookies» и «Custom header» передаются агенту, поэтому он может проверить и закрытую часть приложения. |
| «Инфраструктура» | IP-адреса, подсети или имена узлов. Раздел «ИИ-пентест» виден, только если выбран тип «Сканирование уязвимостей». |
Если включён пентест ИИ, остальные включённые сканеры сами по себе не запускаются. Агент вызовет их как инструменты, когда сочтёт полезным.
Цели должны входить в разрешённые цели команды (см. Команды и роли). Если веб-цели разрешены только с проверкой во время сканирования, пентест ИИ запустить не получится: этот режим поддерживает только AI DAST. Когда целей несколько, агент сначала проводит общую разведку, затем делит работу между воркерами, а результаты сводит в один отчёт.
Задача для агента
Подбирать профиль сканирования и заранее строить дерево атак не нужно. Назовите область тестирования, учётные данные, если они есть, и объясните, что для вас важно:
Перечисли сервисы, отдай приоритет SMB и вебу и подтверди эксплуатируемые уязвимости с помощью PoC.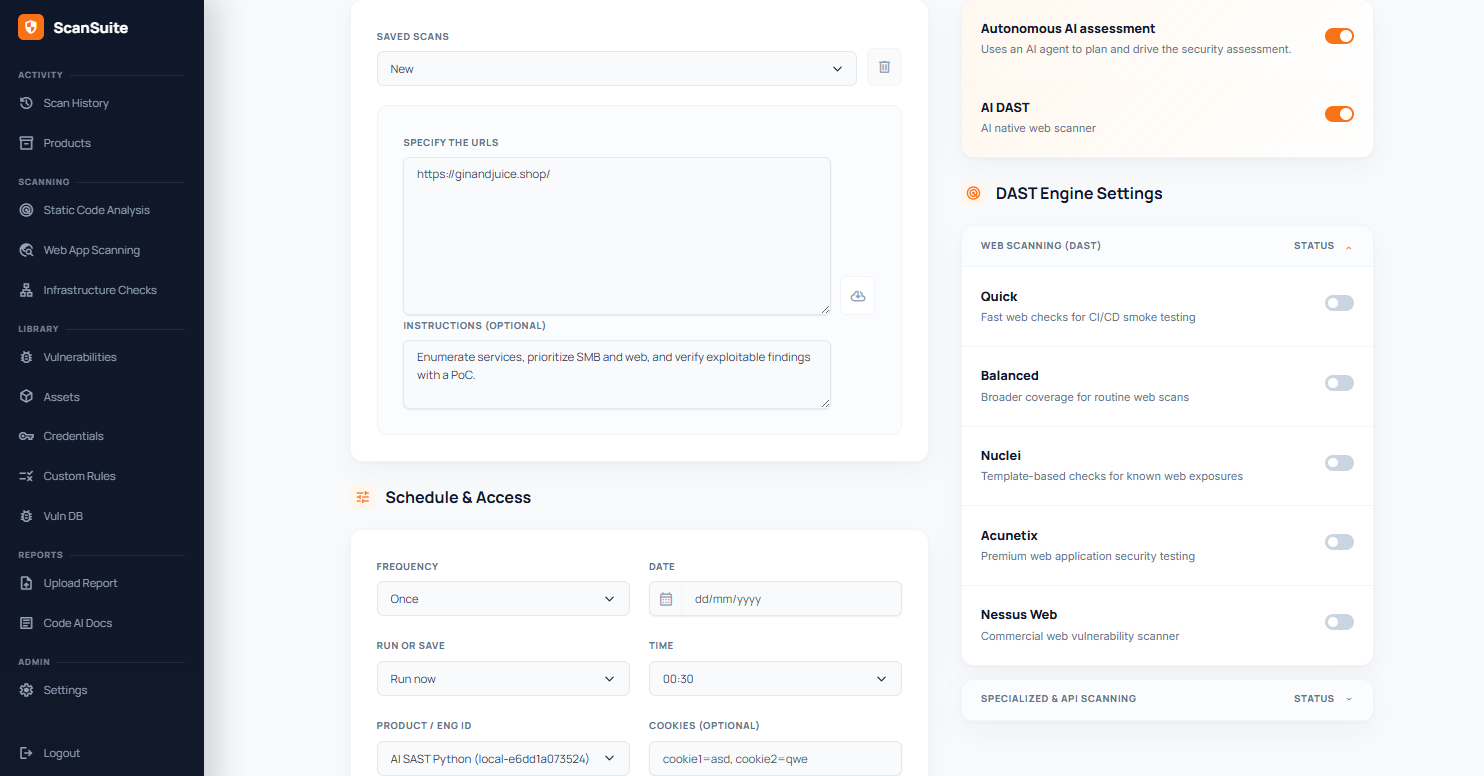
Как проходит тестирование
Агент работает по тем же этапам, что и живой пентестер. Все фазы ведут общий журнал тестирования, поэтому ничего не запускается дважды и ничего не теряется при переходе от фазы к фазе.
- 01План
Модель составляет упорядоченный план. Для каждого шага она указывает обоснование, нужные инструменты, цели, ожидаемый результат и то, от каких шагов он зависит.
- 02Выполнение
Агент выполняет план по одному шагу, вызывая инструменты в цикле с ограниченным числом итераций. Каждый вызов и его результат попадают в журнал.
- 03Анализ
Агент разбирает сырой вывод шага и отмечает, что похоже на уязвимость, где можно построить PoC и какие инструменты стоит попробовать дальше.
- 04Гипотезы
На этой фазе агент придумывает атаки, которые план упустил. Он опирается на справочник техник атак и заносит идеи в дерево атак как зацепки.
- 05Перепланирование
Агент закрывает пройденные шаги, отбрасывает тупики и превращает перспективные зацепки в новые шаги. Сделанное не теряется: тестирование продолжается, а не начинается заново.
- 06Отчёт
Агент оформляет подтверждённые уязвимости с доказательствами в отчёт в markdown и XLSX. Если одна уязвимость открыла путь к другой, он связывает их в цепочку. Уязвимости сохраняются в ScanSuite.
Инструменты агента
У агента больше сорока инструментов: от полного набора OSINT до одного HTTP-запроса, составленного вручную.
| Группа | Инструменты |
|---|---|
| Наборы для разведки | Поиск поддоменов и OSINT, обнаружение узлов, определение технологий, поиск исходных адресов через certificate transparency, DNS-разведка, запросы к Shodan, извлечение эндпоинтов и секретов из JavaScript. |
| Наборы для веб-сканирования | Быстрая, сбалансированная, глубокая проверка и проверка API. Каждая получает данные аутентификации, поэтому закрытая часть приложения тоже проверяется. |
| Корпоративные сканеры | Агент управляет Nessus, OpenVAS и Acunetix через API: запускает сканирование, следит за его ходом и разбирает результаты. Всё обнаруженное он учитывает в следующих шагах. |
| Импровизация | Команды из белого списка (nmap с NSE, httpx, gobuster, naabu, nuclei и другие) с аргументами, которые подбирает модель, а также шаблоны Nuclei, написанные под конкретную проверку. |
| Интерактивный HTTP | Вход с сохранением сессии, перебор значений параметров со сравнением ответов, сопоставление запросов для поиска дыр в разграничении доступа и IDOR, повторное использование найденных учётных данных. |
| Поиск эксплойтов | Агент ищет продукт и версию в базе эксплуатируемых CVE, скачивает нужный эксплойт, пишет PoC на Python и запускает его в песочнице. Уязвимость попадает в отчёт, только если PoC сработал. |
Ограничения
Ограничения зашиты в код платформы, а не выражены просьбой в промпте:
- Жёсткая область тестирования. Каждый вызов инструмента сверяется со списком разрешённых узлов, адресов, подсетей и URL ещё до запуска контейнера или отправки HTTP-запроса. Вызов за пределами области не выполняется: модель получает ошибку.
- Без shell. Запускать можно только программы из белого списка. Метасимволы командной оболочки и узлы вне области отклоняются.
- Страницы эксплойтов только из базы. Загрузчик скачивает лишь те адреса, которые вернула база, поэтому произвольный URL через него не получить.
- Песочница. Сгенерированные PoC запускаются в песочнице.
- Лимиты. Каждый запуск ограничен по числу циклов, по числу попыток на шаг и по времени.
Это активное тестирование на проникновение: агент пишет и запускает эксплойты. Направляйте его только на системы, которые вам разрешено тестировать, и по возможности на среду, где непредвиденный побочный эффект не станет проблемой. Лимиты сдерживают расход ресурсов, но не гарантируют, что ничего не сломается.
Требования
- ИИ для команды: системный ИИ или собственный поставщик команды, см. Поставщики ИИ и стоимость. Без него тестирование сразу завершится с ошибкой.
- Для корпоративных сканеров — движки OpenVAS и Acunetix в карточке Движки сканеров команды и общий сканер Nessus, который настраивает администратор системы (см. Настройка API-ключей для внешних систем).
- Для запросов к Shodan — ключ API Shodan в карточке Сервисы обогащения команды.
Где искать результаты
Как и все сканирования с ИИ, пентест сохраняет уязвимости в самом ScanSuite, поэтому они появляются в разделе Управление уязвимостями вместе с остальными. Отчёты в markdown и XLSX открываются кнопкой Отчёт на странице «Сканирования».
Проверено: 2026-09-30