Сканирование веб-API
Сканирование API по спецификации OpenAPI.
Чтобы проверить API, укажите целью адрес спецификации OpenAPI и включите сканер Сканирование API. Он разберёт спецификацию и с помощью ZAP и Wapiti пройдёт по всем описанным в ней маршрутам и параметрам.
Сканер берёт со страницы значения полей «Cookies» и «Custom header», так что закрытую часть API он тоже проверит. Подойдёт любой заголовок, не только Authorization. Wapiti получает всё сразу, а ZAP — только одно значение: первый заголовок или, если заголовка нет, cookie.
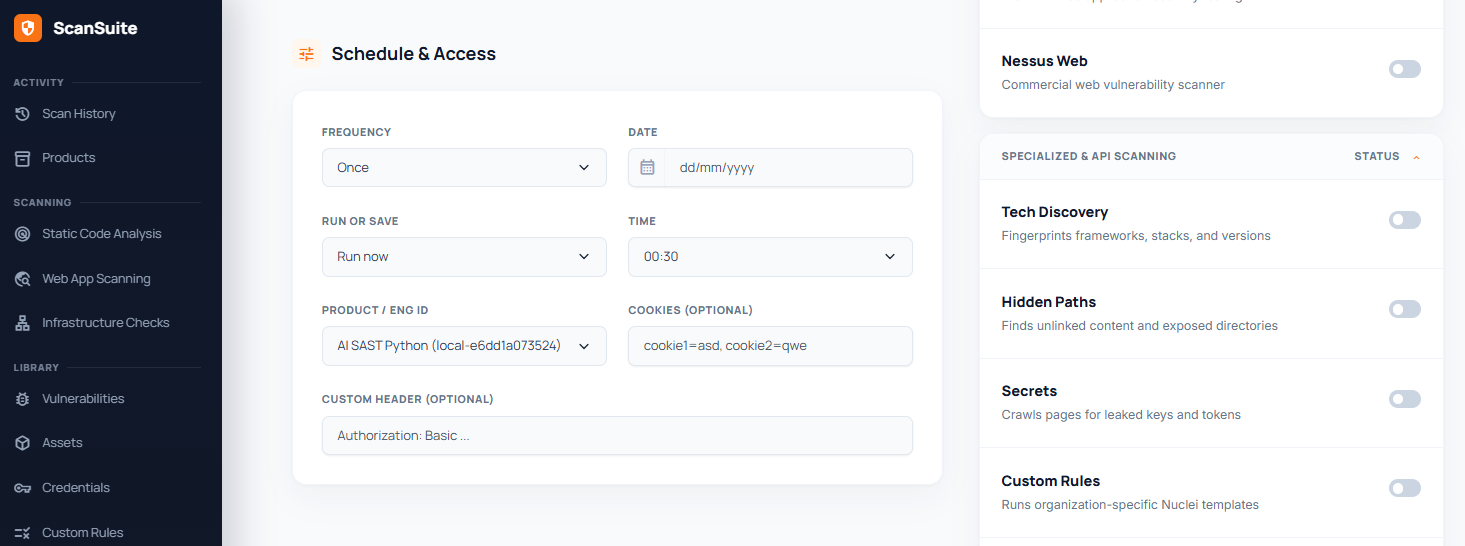
Целью указывайте сам файл спецификации, а не корень API. Если спецификация закрыта, передайте для неё тот же заголовок, что и для API. Где задать параметры аутентификации, написано в разделе Сканирование веб-приложений.
Проверено: 2026-09-30