Экспорт в Securitm
Автоматическая выгрузка отчётов инфраструктурного сканирования в SGRC Securitm.
ScanSuite умеет автоматически передавать отчёты инфраструктурных сканирований в SGRC Securitm. Сейчас поддерживаются отчёты трёх сканеров:
- Nessus
- OpenVAS
- Nmap (поиск узлов)
Настройка
- 01Получите токен API
Как выпустить токен, описано в документации по API Securitm.
- 02Заполните настройки Securitm для команды
На странице «Команды» откройте вкладку «Интеграции» и в карточке «Трекеры задач» найдите блок Securitm. Укажите адрес вашего Securitm в поле «Адрес», токен — в поле «API-ключ» и нажмите «Сохранить». Менять эти настройки могут администраторы и операторы команды.
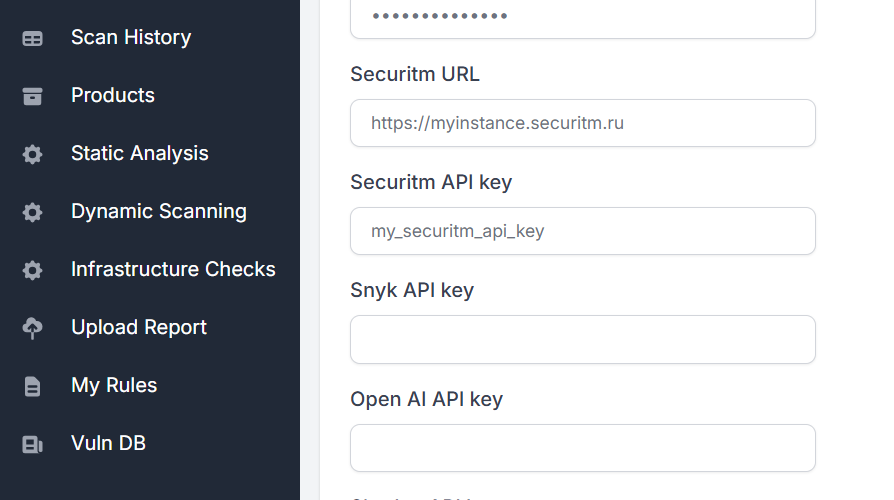
Автоматическая выгрузка
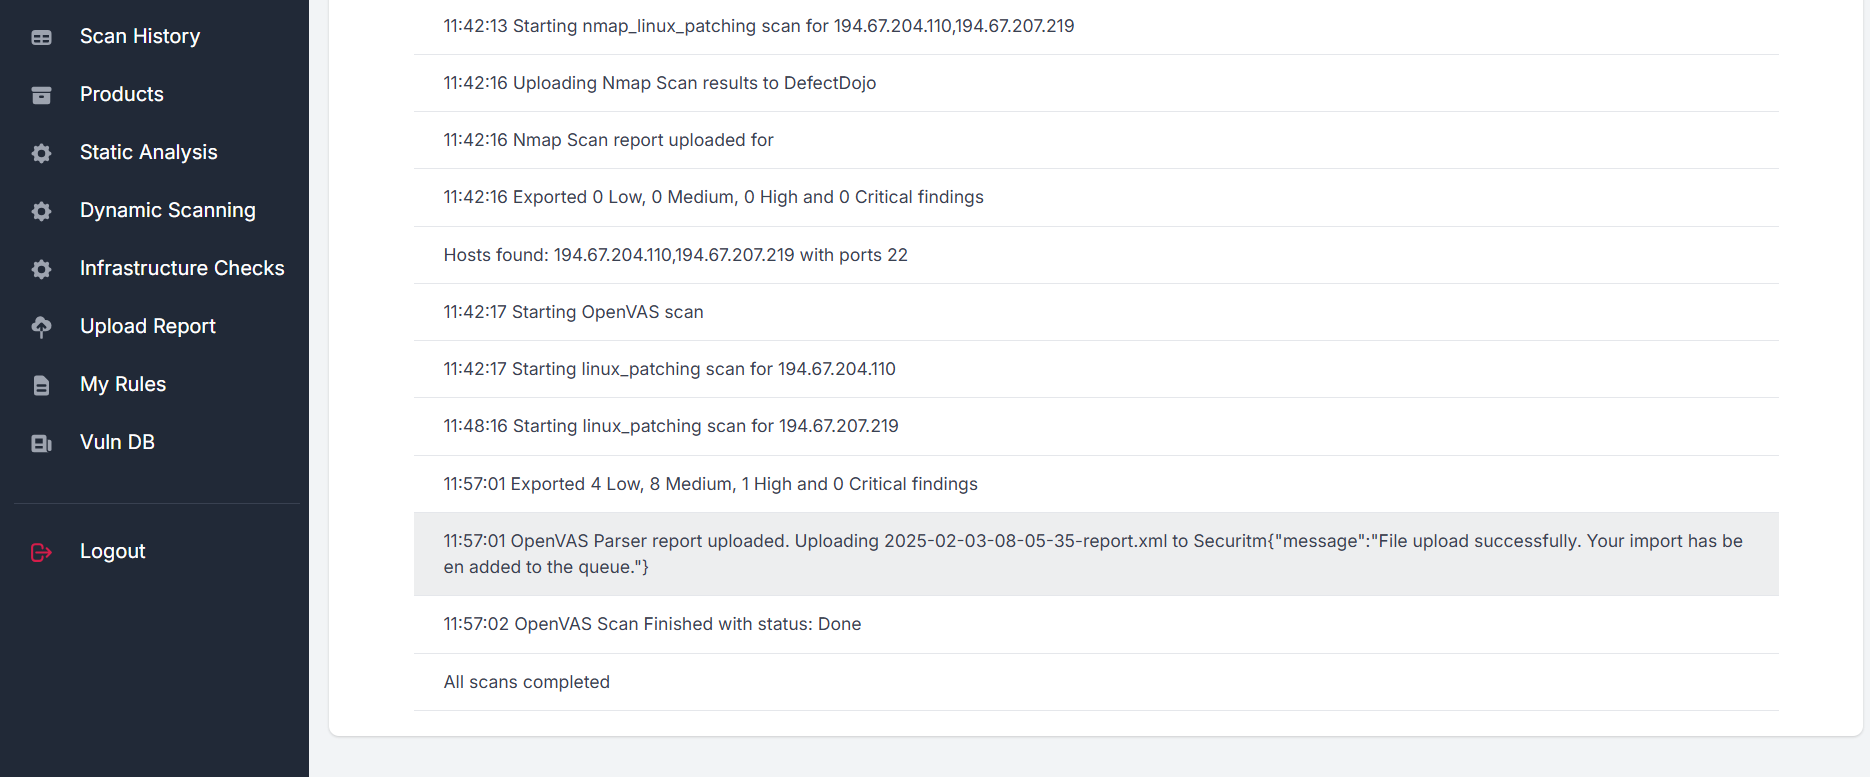
Когда оба значения сохранены, ScanSuite сам выгружает результаты в Securitm после каждого инфраструктурного сканирования этой команды. В журнал сканирования записываются каждый выгруженный файл и ответ Securitm:
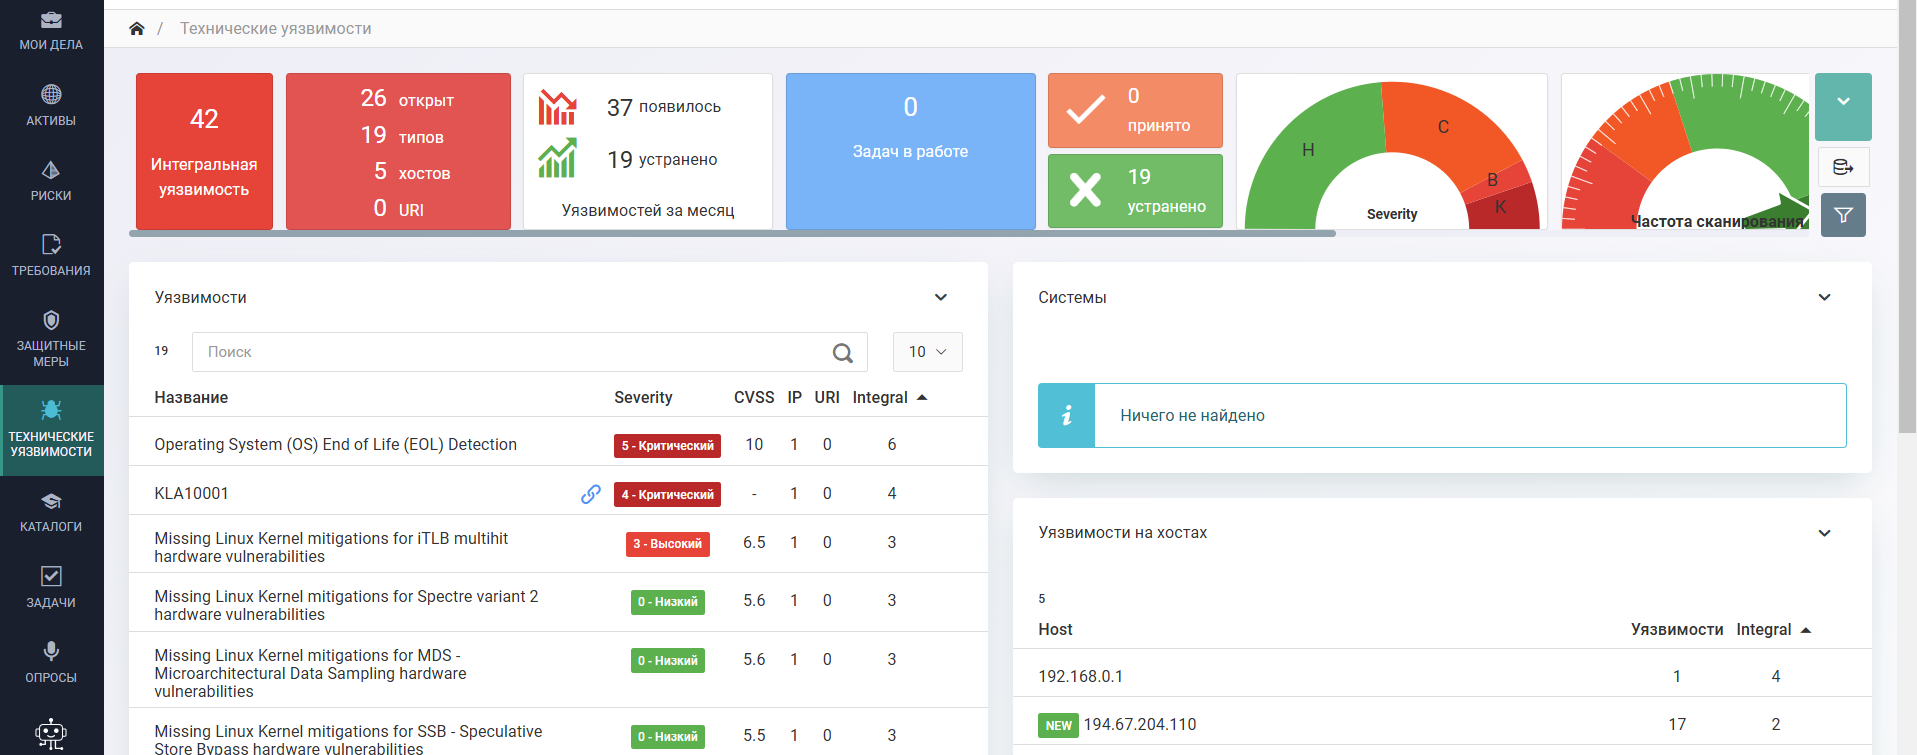
Уязвимости появятся в соответствующем разделе Securitm:
Эта выгрузка работает только для инфраструктурных сканирований. Все способы передать уязвимости во внешние системы перечислены в разделе Отчёты и экспорт.
Проверено: 2026-09-30