Уходит ли наш исходный код за пределы сети?
С локальной моделью — нет: платформа, база эксплойтов и модель работают внутри вашего периметра. С облачной моделью код уходит только выбранному вами провайдеру, под вашей учётной записью.
Не опасно ли запускать пентест-агента на наших системах?
Границы проверки зашиты в код, агент вызывает только разрешённые инструменты, эксплойты выполняются в песочнице, а у каждой проверки есть бюджет. И всё же начинать мы советуем с тестовой среды.
У нас уже куплены Nessus, Acunetix и Snyk.
Они пригодятся. ScanSuite запускает эти сканеры и сводит их результаты с результатами AI-сканеров без дубликатов, а пентест-агент умеет напрямую управлять Nessus, OpenVAS и Acunetix.
Как держать расходы на AI под контролем?
Стоимость каждого сканирования видна в деньгах. Инкрементальное сканирование заново анализирует только изменённые файлы, а в Teams каждой команде можно задать месячный бюджет.
Что с ложными срабатываниями?
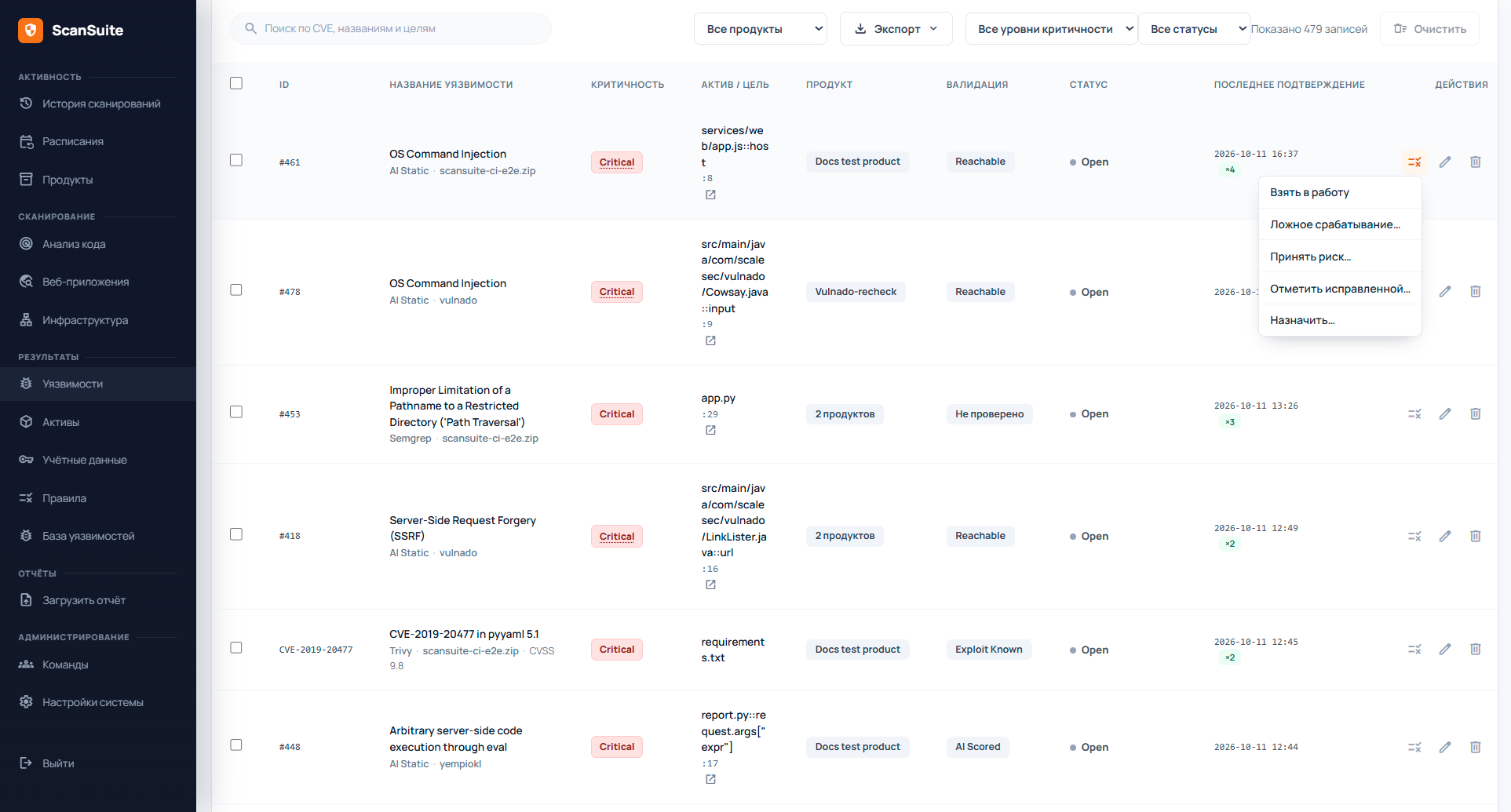
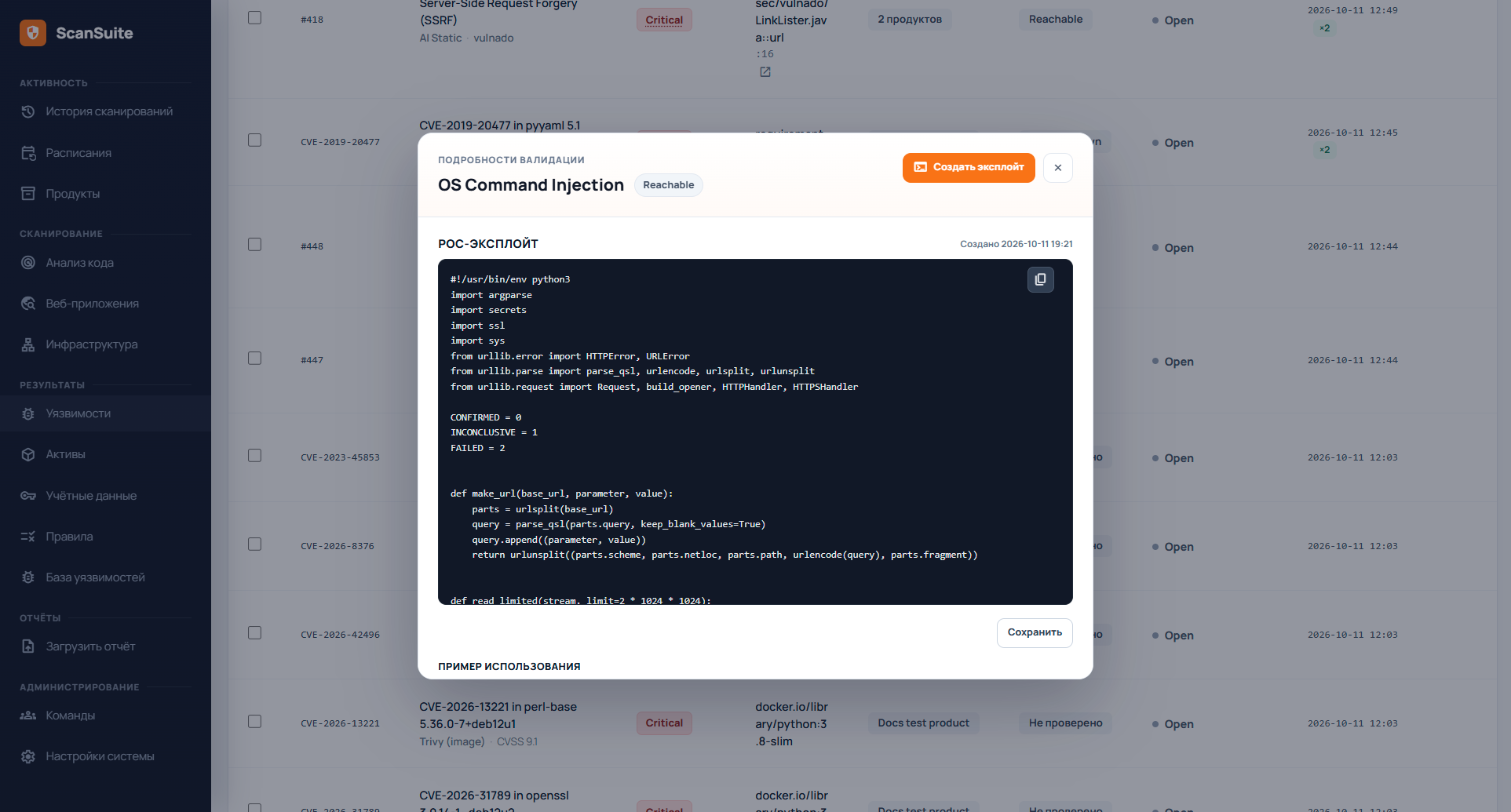
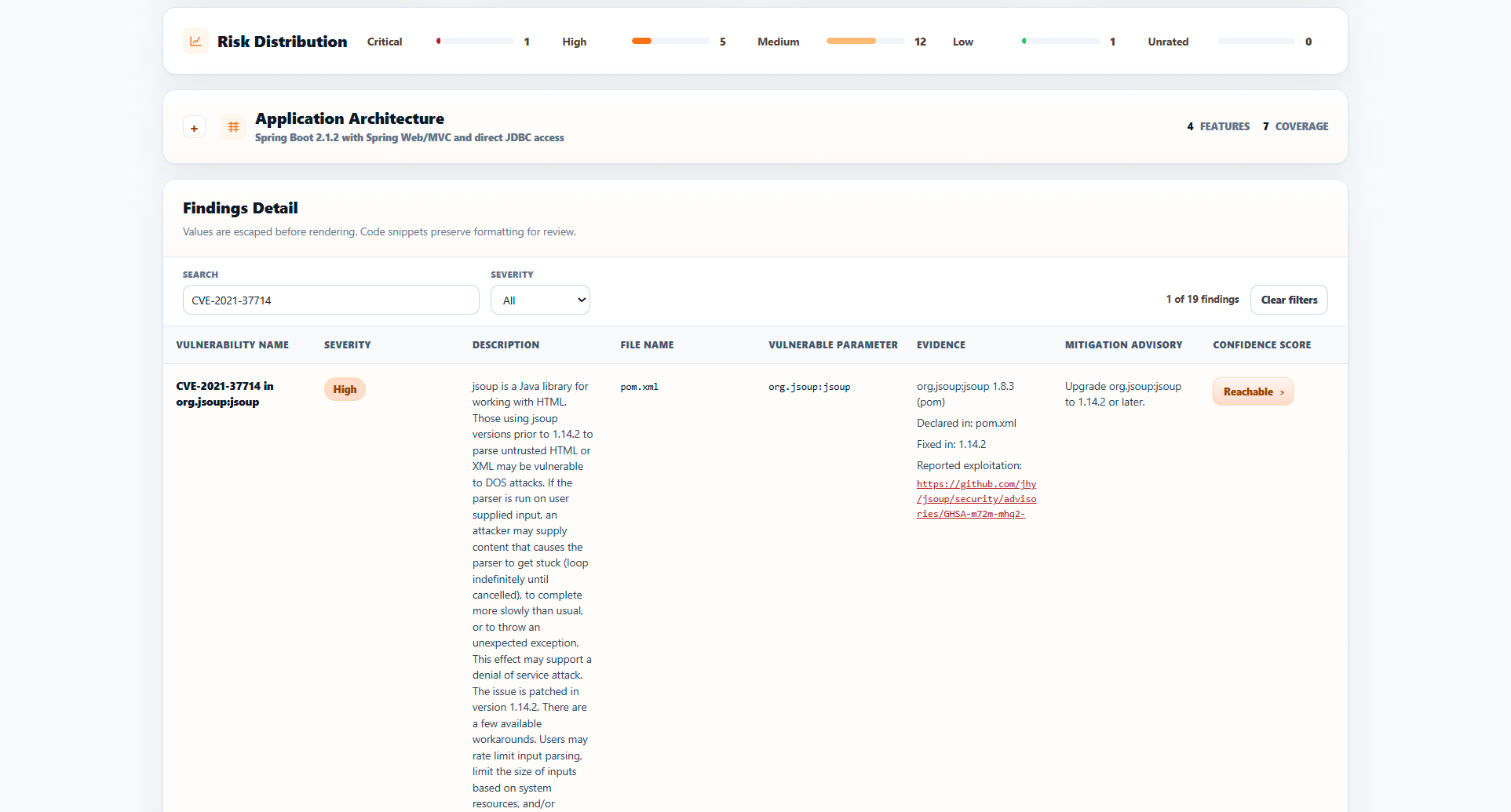
Уязвимости, найденные AI, можно перепроверить до того, как они попадут в отчёт. При разборе причина указывается обязательно, из ложного срабатывания можно сделать правило подавления, а если проблема вернётся, откроется её прежняя запись.
Как встроить это в наш CI/CD и трекер задач?
Скрипты сканирования запускаются из любой CI-системы. В Teams сборку можно блокировать по результатам сканирования, с отчётами в SARIF и JUnit. Уязвимости уходят в DefectDojo, а оттуда в Jira; с ServiceNow обмен идёт через XLSX.
Что нужно для запуска?
Хост с Docker: 4 CPU, 16 ГБ RAM и 100 ГБ диска хватает на 3–4 параллельных сканирования. Установка и обновление — одной командой, с доступом в интернет или без него.
С какими моделями работает платформа?
С любым OpenAI-совместимым API, с Claude через Vertex AI и с локальными моделями через Ollama или LM Studio. Локальную модель лучше брать от 30B параметров.