База эксплуатируемых уязвимостей
Локальная база CVE с признаками эксплуатации и функции, которые к ней обращаются.
Локальная база CVE с подтверждёнными признаками эксплуатации. Поиск по ней выполняется внутри вашей установки: платформа не обращается к внешним сервисам и никуда не передаёт данные.
В поставляемой базе более 130 000 CVE, и у каждой есть хотя бы один признак эксплуатации. CVE, у которой нет ничего, кроме оценки критичности, сюда не попадает. База входит в образ и пополняется с каждым релизом. Точное число записей в вашей сборке и дата загрузки базы указаны под заголовком страницы.
База открывается из меню База уязвимостей.
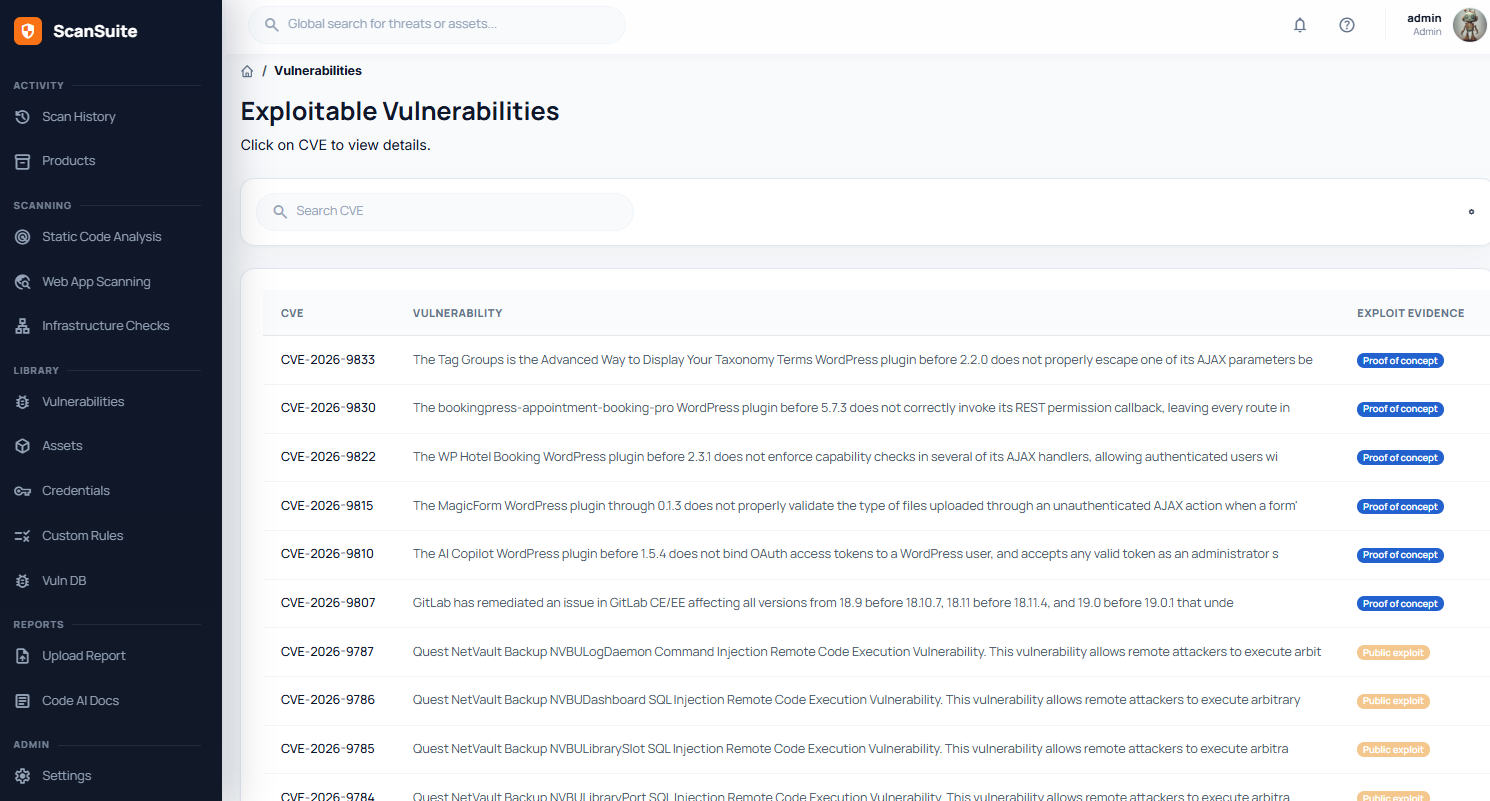
Что считается признаком эксплуатации
Каждая запись в базе опирается на доказательства, а не на уровень критичности. У каждой CVE один признак — самый сильный из тех, что для неё известны:
| Признак | Значение |
|---|---|
| Эксплуатируется в реальных атаках | CVE есть в каталоге известных эксплуатируемых уязвимостей: злоумышленники её используют. Это самый весомый признак. |
| Публичный эксплойт | Опубликован работающий код эксплойта. |
| PoC | Опубликован код PoC или описание эксплуатации, хотя готового к применению эксплойта может и не быть. |
| Прогноз (EPSS) | Ссылки на эксплойт нет, но по EPSS уязвимость входит в 10 % самых вероятных целей эксплуатации. |
Если открыть CVE, которой нет в базе, ScanSuite сообщит, что признаков эксплуатации для неё нет.
Чаще всего признаком служит опубликованный PoC, реже всего — эксплуатация в реальных атаках. Поэтому признак важнее количества. Примерное распределение в текущей базе:
- ~82 000 — PoC
- ~25 000 — публичный эксплойт
- ~19 000 — прогноз (EPSS)
- ~5 400 — эксплуатируется в реальных атаках
Поиск и фильтры
В строку поиска можно ввести CVE, продукт с версией (например, nginx 1.18.0) или CWE. Кроме того:
- Карточки признаков вверху страницы и переключатели в строке Доказательства оставляют в списке CVE с одним или несколькими признаками.
- Фильтры по критичности CVSS, перцентилю EPSS и дате публикации. Шифровальщики оставляет CVE, которые используются в атаках шифровальщиков, а Новые в последнем обновлении — то, что добавило последнее обновление базы.
- Только среди моих уязвимостей оставляет CVE, которые упоминаются в открытых уязвимостях продуктов вашей команды, при желании — одного продукта. Столбец Ваши уязвимости ведёт к этим уязвимостям на странице «Уязвимости».
- Сортировка: по наибольшему риску (по умолчанию), по новизне, по CVSS, по EPSS или по дате добавления в KEV.
- Выгрузить в CSV скачивает CVE, которые показывают текущие фильтры, — до 20 000 строк.
Проверка версии
Если в поиске указаны продукт и версия, ScanSuite сверяет версию с каждой найденной CVE: сначала с диапазонами затронутых версий из NVD, затем с диапазонами, указанными в описании. В столбце Версия появляется вердикт: Затронута (с версией, в которой уязвимость исправлена, если она известна), Не затронута или Диапазон не указан. Другие пометки объясняют, почему CVE не удалось оценить, например если поиск совпал только с производителем. Затронутые CVE идут первыми. По умолчанию незатронутые скрыты; фильтр Вердикт по версии позволяет оставить только затронутые или показать все.
Это особенно важно при разборе инфраструктурных уязвимостей. Поиск по точному продукту и версии показывает, есть ли для CVE из отчёта сканера опубликованный эксплойт. Обычно именно от этого зависит, исправлять уязвимость на этой неделе или в следующем квартале. Указывайте продукт, а не только производителя: «apache http server 2.4.49», а не «apache 2.4.49».
Страница CVE
Щелчок по CVE открывает её страницу. На ней собраны признак эксплуатации, оценка и вектор CVSS, оценка EPSS с перцентилем, даты KEV и использование шифровальщиками (если есть), описание и требуемые действия, затронутые версии с полем Проверить версию, ссылки на эксплойты, сгруппированные по источникам, и прочие ссылки. В блоке В ваших продуктах перечислены уязвимости ваших продуктов, в которых упоминается эта CVE. Кнопки ведут в NVD, а для CVE из каталога известных эксплуатируемых уязвимостей — и в CISA KEV.
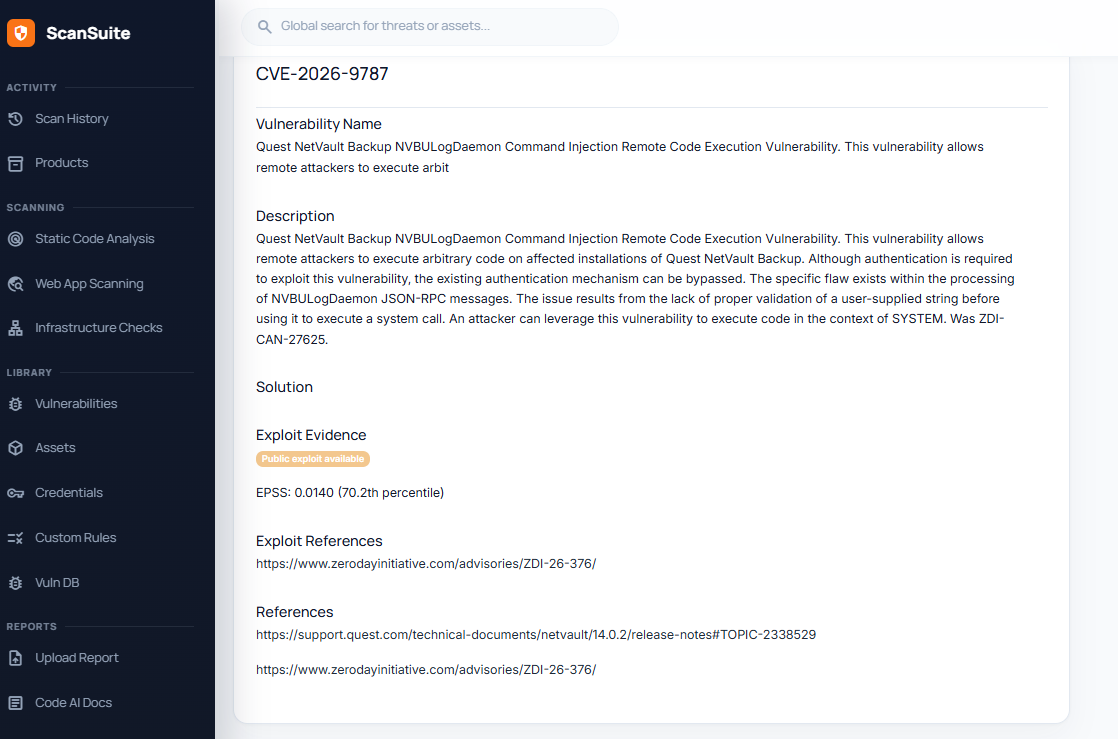
Оценка CVSS сама по себе признаком эксплуатации не считается. Ради этой разницы база и существует: «помечено как критичное» и «реально использовалось в атаках» — не одно и то же.
Где используется база
База — не просто окно поиска. На её данных ScanSuite принимает несколько автоматических решений:
| Где | Как использует базу |
|---|---|
| Достижимость зависимостей | Второй фильтр: если CVE нет в этой базе с признаками эксплуатации, полный цикл работы агента на неё не тратится. |
| Отчёты сканеров | Столбец «Exploit» в таблицах Trivy, Nessus, OpenVAS, Nuclei и локальной проверки патчей заполняется по этой же базе. |
| Поиск эксплойтов в AI Pentest | Агент ищет здесь продукт и версию тем же поиском и с той же проверкой версии, что и страница, затем скачивает найденный эксплойт и по нему строит PoC. |
| Ручной разбор | Сама страница «База уязвимостей». |
Связанные разделы
Проверка эксплуатируемости уязвимостей
Как база эксплуатируемых CVE помогает отличить реальный риск от формальной критичности.
Достижимость зависимостей
Четыре фильтра, после которых в отчёте по зависимостям остаются только уязвимости, реально достижимые из вашего кода.
ИИ-пентест
Агент сам планирует тестирование, запускает инструменты и доказывает найденные уязвимости.
Проверено: 2026-09-30