Сканирование веб-приложений
Сканирование веб-приложений с аутентификацией и без неё, включая сканер AI DAST.
ScanSuite сканирует веб-приложения с аутентификацией и без неё. Для этого есть классические сканеры, собственный сканер AI DAST и агент пентеста ИИ.
Заводите отдельные продукты под разные типы сканирования или группируйте сайты по категориям. Так потом гораздо проще разбирать результаты и готовить отчёты.
Адреса должны входить в веб-цели команды. У новой команды разрешённых узлов нет, пока их не добавит администратор команды, см. Команды и роли. В режиме «Только цели из списка ниже, с проверкой во время сканирования» AI DAST проверяет по списку ещё и свои запросы и перенаправления во время работы, а остальные сканеры запустить нельзя.
Запуск веб-сканирования
- 01Откройте раздел «Веб-приложения»
- 02Укажите адреса
Перечислите их через запятую или каждый с новой строки. К адресу без схемы ScanSuite добавит https://.
- 03Выберите сканеры
- 04Проверьте поле «Продукт»
От него зависит, к какому продукту привяжутся результаты.
- 05Настройте аутентификацию
Cookie (Ключ=Значение, через точку с запятой), свой заголовок (Заголовок: значение, несколько — через |) или и то и другое.
- 06Нажмите «Запустить анализ»
Если в поле «Запустить или сохранить» выбрано «Запланировать», кнопка называется «Запланировать сканирование».
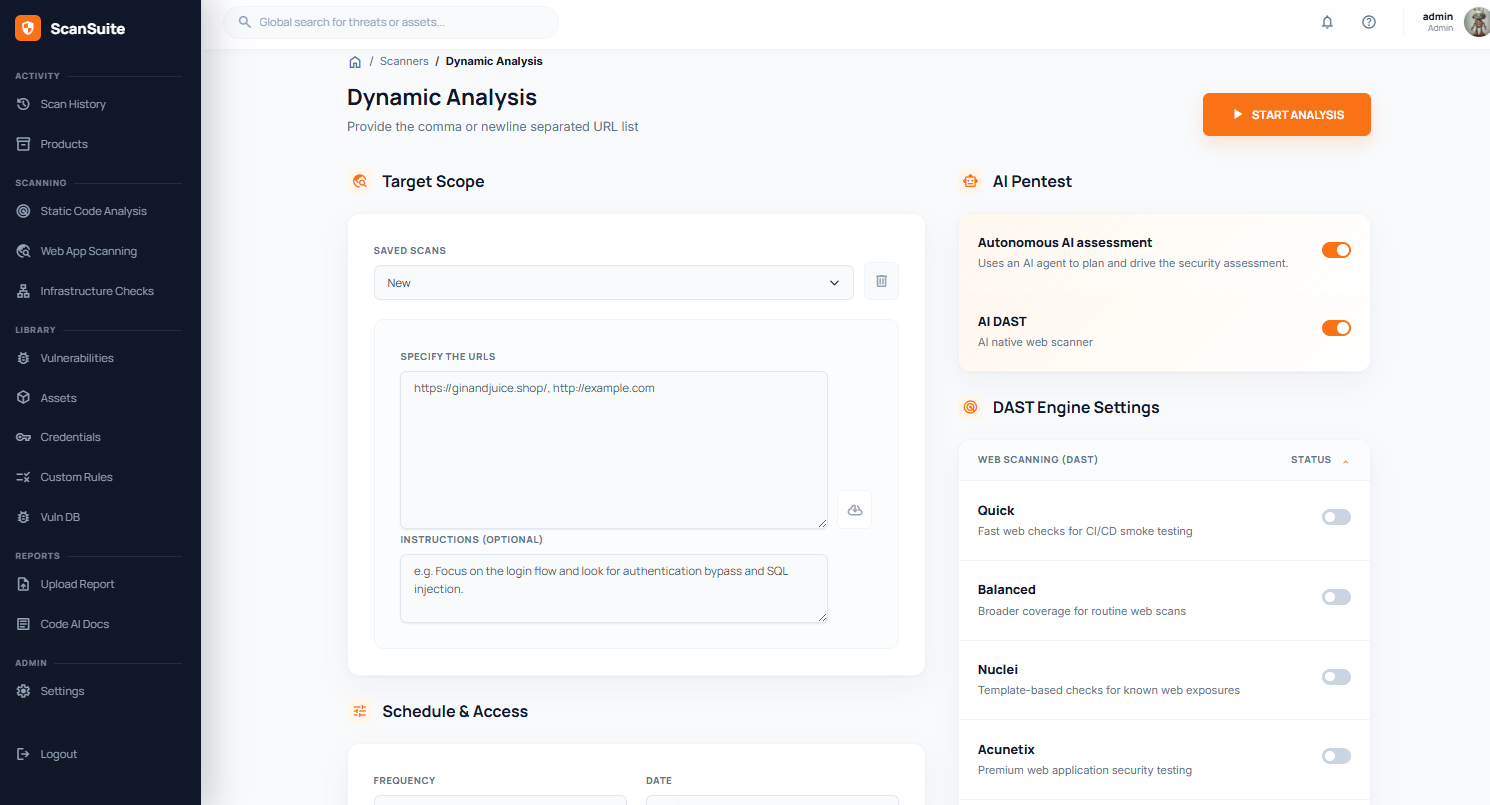
Сканеры
| Сканер | Что делает |
|---|---|
| Быстрый | Быстрая проверка, подходит для smoke-тестов в CI/CD. |
| Сбалансированный | Более широкий охват для регулярных проверок. |
| Полный | Полный обход сайта и активные проверки. |
| Nuclei | Проверки известных веб-уязвимостей по шаблонам. |
| Мои правила | Ваши собственные шаблоны Nuclei со страницы «Правила», см. раздел «Собственные правила». |
| Acunetix | Коммерческий сканер безопасности веб-приложений. Нужен движок Acunetix в карточке «Движки сканеров» команды. |
| Nessus Web | Коммерческий сканер веб-уязвимостей. Работает через общий сканер Nessus, который настраивает администратор системы. |
| Технологии | Определяет фреймворки, стек технологий и версии. |
| Скрытые пути | Находит страницы, на которые нет ссылок, и открытые каталоги. |
| Секреты | Обходит страницы и ищет ключи и токены в открытом доступе. |
| API Сканирование | Проверяет эндпоинты API по спецификации OpenAPI. |
| AI Веб Сканирование | Собственный AI-сканер платформы (AI DAST), подробнее ниже. |
| Пентест ИИ | Автономный агент, который сам планирует и проводит всю проверку. Когда он включён, остальные сканеры сами по себе не запускаются. |
Быстрый, сбалансированный и полный режимы сначала ищут межсетевой экран веб-приложений (WAF). Если он найден, сбалансированный и полный режимы пропускаются, а быстрый обходится без Dastardly.
AI DAST
Это сканер по принципу чёрного ящика: модель сама выбирает, куда бить, какой техникой и с какими значениями. Модули техник только выстраивают последовательность запросов и оценивают ответ. Когда модель закончит, сканер дополнительно прогоняет небольшой встроенный набор нагрузок. Если поставщик ИИ не отвечает, работает только этот набор.
- 01Обнаружение
Встроенный краулер вместе с импортированными результатами обхода собирает поверхность атаки: адреса, формы, параметры. Затем сканер сводит её к уникальным точкам, чтобы не проверять один и тот же параметр заново под каждым адресом, где он встречается.
- 02Профилирование
Отдельный проход определяет WAF и подбирает под него кодирование нагрузки. Профилировщик поверхности добавляет эндпоинты, до которых краулер не дошёл.
- 03Проверка
Для каждого эндпоинта модель выбирает технику и конкретные значения. Модуль отправляет запросы и сравнивает ответ с эталонным.
- 04Подтверждение
Предварительные доказательства проверяет второй проход. Он может отправить собственные запросы и либо подтверждает уязвимость, либо снимает её. Всё, что не доказано, в отчёт не попадает.
- 05Отчёт
Для каждой подтверждённой уязвимости указаны критичность, сработавшие нагрузки и HTTP-обмен, который её доказывает. Уязвимости сохраняются в ScanSuite.
Как сканер оценивает ответ
Изменился код ответа; на запрос с нагрузкой сервер вернул ошибку; в ответе отражается отправленный маркер; тело ответа заметно отличается от эталонного по содержанию или длине; в ответе есть характерные тексты ошибок; произошло перенаправление или сменился итоговый адрес; ответ пришёл на три секунды позже обычного. Модули техник добавляют свои признаки: тексты ошибок SQL и изменение поведения на логических условиях, вычисленные выражения и ошибки шаблонизаторов, вывод и задержку при инъекции команд, отрисованную нагрузку для XSS, разбор отрисованной страницы для хранимого XSS.
Покрытие техник
В сканере тридцать четыре модуля техник. Модель сама решает, какие из них применить к каждой точке входа и что отправить. Модуль выстраивает последовательность запросов и оценивает ответ.
| Группа | Техники |
|---|---|
| Инъекции | SQL-инъекции, NoSQL-инъекции, инъекции команд, SSTI, XXE, SSRF, обход путей |
| Межсайтовый скриптинг | Отражённый XSS, хранимый XSS, DOM XSS, DOM-приёмники |
| Разграничение доступа и аутентификация | Контроль доступа, обход аутентификации, OAuth, JWT, слабые учётные данные |
| Сессии и доверие браузера | CSRF, кликджекинг, CORS, WebSocket |
| Обработка запросов и кэш | Контрабанда запросов, отравление и обман веб-кэша, заголовок HTTP Host |
| Логика приложения | Бизнес-логика, состояния гонки, загрузка файлов, небезопасная десериализация |
| API | GraphQL, безопасность API |
| Прочее | Открытые перенаправления, раскрытие информации, загрязнение прототипа, атаки на веб-LLM |
Сканирование со страницы «Веб-приложения» использует десять проверенных модулей: SQL-инъекции, SSRF, XXE, отражённый и хранимый XSS, SSTI, открытые перенаправления, обход путей, инъекции команд и раскрытие информации. Остальные модули экспериментальные и по умолчанию выключены.
Перед любым запросом, способным изменить состояние приложения, срабатывает защита от разрушающих нагрузок. Она снижает риск, но не исключает его. По возможности запускайте активное сканирование на тестовой среде.
Распределённое выполнение
Сканирования выполняют воркеры. Сканирование делится на задачи — по одной на каждый сканер и цель, а каждый воркер берёт по одной задаче. Поэтому сканирования и их сканеры идут параллельно. Чтобы запускать больше одновременно, добавьте воркеров. Как задать их число, описано в разделе Параметры настройки и сервисы.
Где искать результаты
AI DAST и пентест ИИ всегда сохраняют уязвимости в разделе «Уязвимости» ScanSuite, так же поступают Nessus Web и «Мои правила». Nuclei, Acunetix и результаты ZAP в быстром, полном режимах и API-сканировании попадают туда, только если на вкладке Сканирование команды включён параметр Сохранять уязвимости сканеров. Иначе классические сканеры пишут результаты только в Отчёт сканирования на странице «Сканирования» и, если у команды подключён DefectDojo, в DefectDojo. Если вы пользуетесь классическими сканерами, DefectDojo рекомендуется подключить (см. Настройка DefectDojo). Результаты сканеров Скрытые пути, Секреты и Технологии в DefectDojo не выгружаются никогда: смотрите их в отчёте.
Проверено: 2026-09-30