Запуск сканирования с ИИ
Как запустить AI Native SAST и как проверка достижимости влияет на результаты.
AI Native SAST не опирается на сигнатуры. Модель читает каждый файл из области сканирования и описывает уязвимости в виде структурированных записей. Поэтому она замечает ошибки в логике, правах доступа и обработке данных — то, для чего нет готовых правил и что сигнатурный сканер пропускает в принципе.
Как проходит сканирование
- 01Область сканирования
ScanSuite отбирает файлы по основному языку проекта, по шаблонам выбранной области, если вы их задали, а при инкрементальном сканировании и мониторинге — по изменениям. Тесты, заглушки, вложенные сторонние библиотеки, документация, минифицированные сборки и файлы больше 750 КБ пропускаются.
- 02Сбор контекста (по желанию)
Опция «Анализировать архитектуру безопасности» описывает фреймворки, аутентификацию, авторизацию и границы доверия в репозитории. Этот контекст учитывается при оценке и помогает агенту достижимости, поэтому критичность рассчитывается для вашего приложения, а не по усреднённой шкале.
- 03История Git (по желанию)
Опция «Анализировать историю Git» просматривает последние коммиты (до 200), выбирает те, что похожи на изменения, связанные с безопасностью, и ищет в них секреты и уязвимый код. Найденное проходит ту же проверку, что и остальные уязвимости.
- 04Анализ файлов
Модель читает каждый файл из области сканирования и возвращает уязвимости в структурированном виде.
- 05Межфайловый поиск (по желанию)
Прослеживает аутентификацию, изоляцию данных, LLM и CI/CD между файлами. Работает только вместе с анализом архитектуры, а его результаты всегда проверяются агентом достижимости.
- 06Проверка достижимости (по желанию)
Агент с инструментами открывает окружающий код, проходит по вызывающим и вызываемым функциям и выносит вердикт с обоснованием.
- 07Оценка и дедупликация
ScanSuite оценивает оставшиеся уязвимости по эксплуатируемости, приводит их к стандартным классам и убирает дубли по классу и файлу — как внутри сканирования, так и по истории продукта. Правила подавления и уже известные уязвимости отсеиваются ещё до того, как на вердикт потрачены токены.
Проверка достижимости
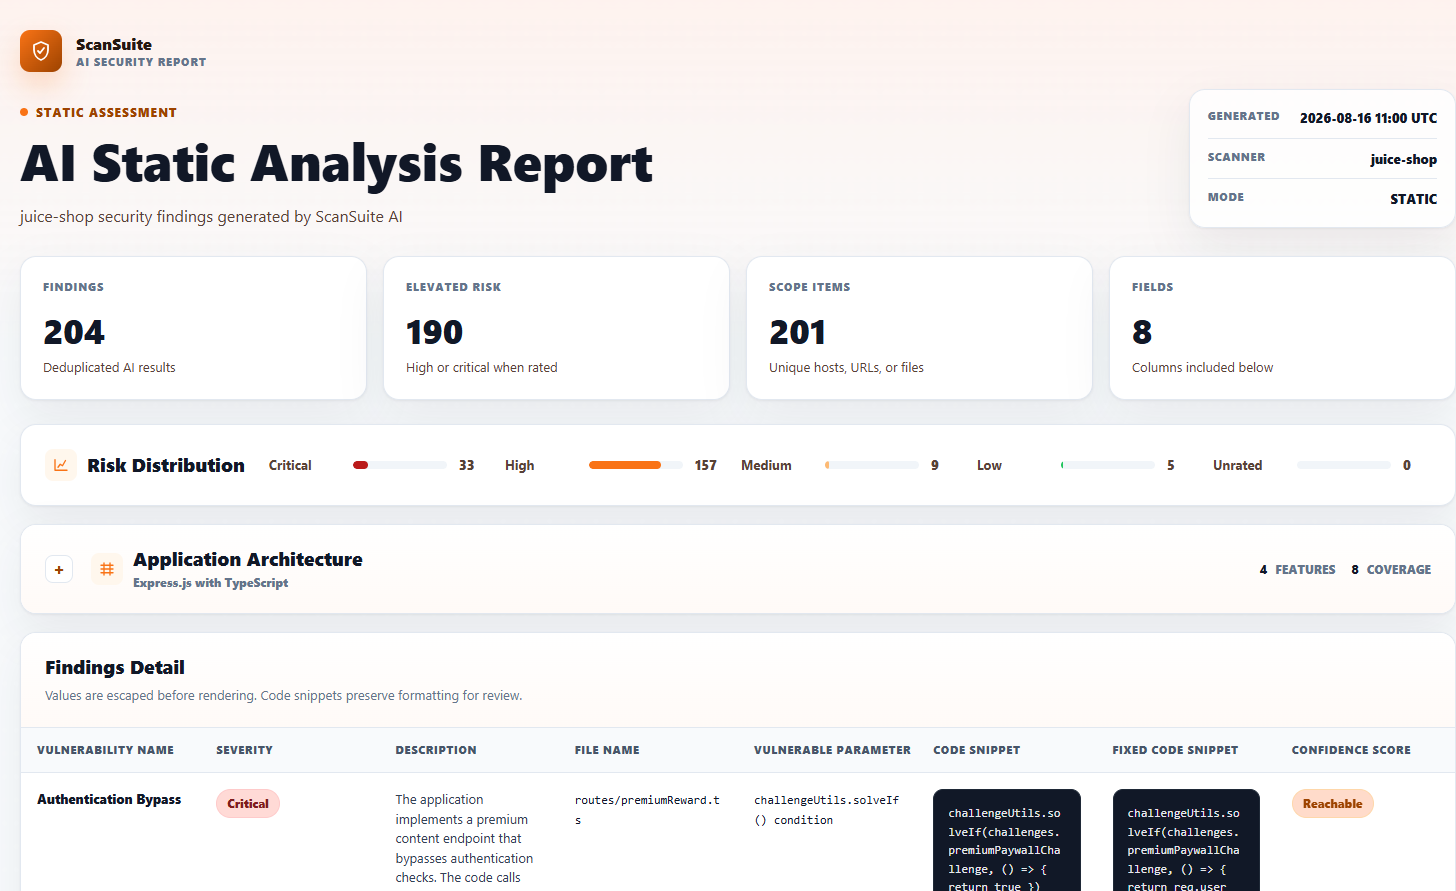
Эта настройка сильнее всего влияет на результат. Если включена опция Проверять достижимость уязвимостей, уязвимость попадает в отчёт, только когда агенту удалось проследить путь от внешних данных до опасной операции. Недостижимые уязвимости не сохраняются в разделе управления уязвимостями, а в HTML-отчёте собраны в отдельный свёрнутый блок. К каждой достижимой уязвимости приложена диаграмма пути вызова: ревьюер может пройти по ней сам и проверить рассуждение.
Вердикт принимается, только если агент действительно прочитал исходные файлы, а в обосновании указан путь вызова и доказательства вида «файл:строка». Иначе задача возвращается к инструментам: гадать агенту нельзя.
Где работает модель
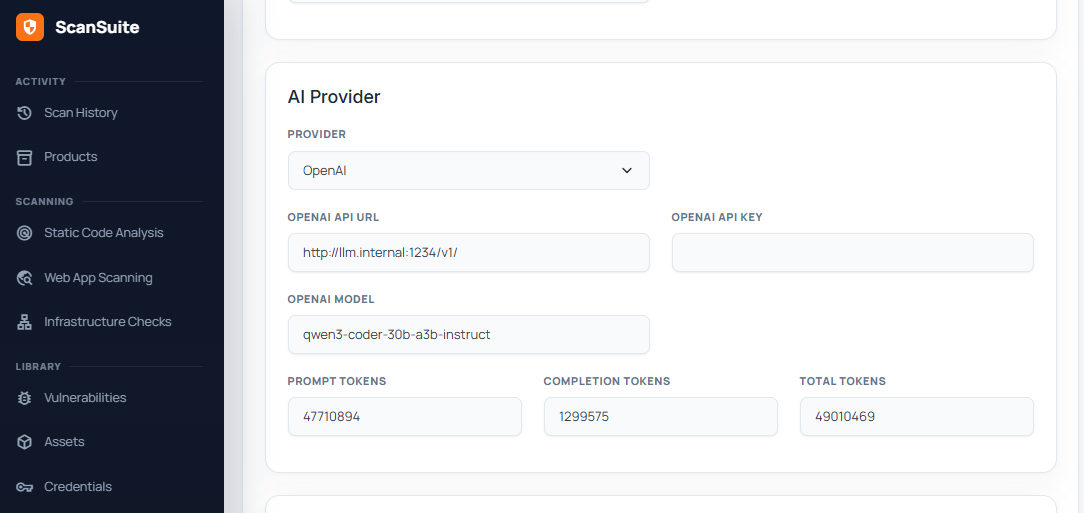
Поставщик ИИ бывает двух видов. Совместимый с OpenAI — любой эндпоинт с API в формате OpenAI: облачный OpenAI, совместимые шлюзы, локальные модели в Ollama, LM Studio и т. п. Vertex AI / Anthropic — модели Claude в Google Cloud Vertex AI. Каждая команда работает с системным ИИ, со своим поставщиком или без ИИ; это задаётся на вкладке ИИ страницы «Команды».
| Вариант | Что учесть |
|---|---|
| В облаке | Нужны доступ в интернет и API-ключ. Код отправляется на обработку поставщику. |
| Локально | Для чувствительных проектов: модель работает в вашей инфраструктуре, и код никуда не уходит. |
Отправка кода во внешний сервис может нарушать требования к конфиденциальности или условия договора. Для закрытых и проприетарных проектов используйте модель, развёрнутую у себя.
Настройка описана в разделах Поставщики ИИ и стоимость и Настройка API-ключей для внешних систем.
Стоимость и стабильность результатов
- Время и деньги. AI-анализ длится дольше обычного сканирования и тратит платные запросы к API. Оставляйте в области сканирования код с логикой приложения: конфигурационные файлы, вложенные сторонние библиотеки и сгенерированный код редко стоят потраченных токенов.
- Разброс результатов. Запрос к модели каждый раз формируется заново, поэтому результаты разных запусков могут немного отличаться. Крупные модели (от 30 млрд параметров) дают более стабильную картину.
ScanSuite записывает расход токенов по каждому сканированию, а если заданы цены LLM, пересчитывает его в деньги. Так вы всегда точно знаете, сколько стоил запуск. Подробнее — в разделе «AI-провайдеры и стоимость».
Где смотреть результаты
После запуска открывается страница сканирования. На ней видно, как анализ проходит этапы — история Git, архитектура, анализ исходного кода, межфайловый поиск, валидация, рекомендации и отчёт, — а также сколько уже потрачено токенов и денег. Когда сканирование завершится, страница покажет, сколько уязвимостей новых, подтверждённых, открытых снова и закрытых автоматически. См. Страница сканирования.
Уязвимости AI Native SAST попадают в раздел Управление уязвимостями вместе с результатами остальных сканеров, а для каждого запуска формируется отдельный HTML-отчёт.
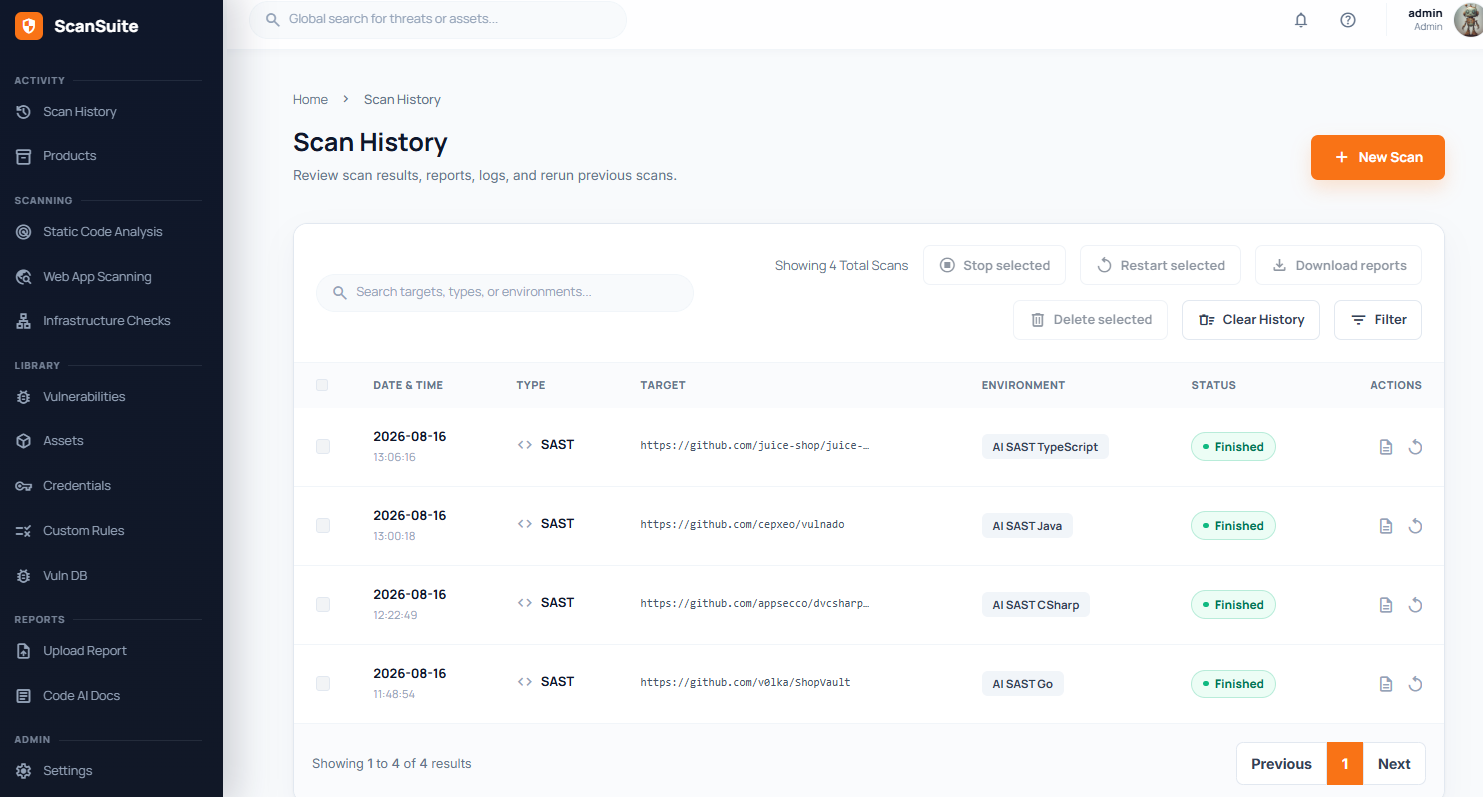
Чтобы скачать результаты завершённого сканирования в виде ZIP-архива, нажмите Скачать отчёт на его странице или кнопку Отчёт в его строке в истории сканирований. Отчёты формируются в HTML, XLSX и JSON. HTML-отчёт содержит сводку по рискам, описание архитектуры приложения и встроенные диаграммы путей вызова.
Результаты AI Native SAST не выгружаются в DefectDojo. Они хранятся в разделе управления уязвимостями самой платформы и входят в скачиваемые отчёты.
Проверено: 2026-09-30